 ขอใบเสนอราคา
เกมเมอร์วินเทจระวัง พบแฮกเกอร์นำเอาโปรแกรมสุดคลาสสิค DAEMON Tool มาสอดไส้มัลแวร์ Backdoor

 Sarun_ss777
 Sarun_ss777
การซื้อเกมลิขสิทธิ์เป็นเรื่องที่ดี แต่ถ้าหลายเกมหาซื้อไม่ได้ เกมเมอร์ในยุคก่อนก็มักจะดาวน์โหลดไฟล์อิมเมจ (Image) ของแผ่นซีดีหรือดีวีดีเกมมาจากเว็บไซต์เถื่อน แล้วทำการจำลองไดร์ฟผ่านทางอุปกรณ์อย่าง DAEMON Tool เพื่อเล่นเกม แต่ตอนนี้โปรแกรมนี้กำลังถูกนำมาใช้ทำอย่างอื่นนอกจากให้เกมเมอร์ใช้เล่นเกมแล้ว
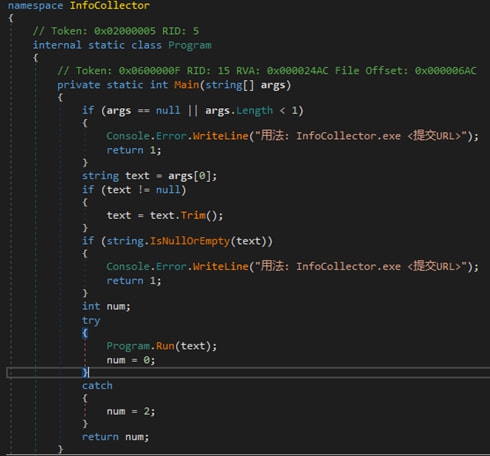
จากรายงานโดยเว็บไซต์ Bleeping Computer ได้กล่าวถึงการตรวจพบการโจมตีของแฮกเกอร์ในรูปแบบ โจมตีห่วงโซ่อุปทาน (Supply Chain Attack) ด้วยการแฮกเว็บไซต์อย่างเป็นทางการของเครื่องมือจำลองไดร์ฟชื่อดัง DAEMON Tools แล้วสลับสับเปลี่ยนไฟล์ติดตั้ง (Installer) บนเว็บไซต์ให้เป็นแบบฝังมัลแวร์แทน โดยมีผู้ได้รับผลกระทบจากการดาวน์โหลดตัวติดตั้งปลอมไปแล้วมากถึงพันกว่าราย จากร้อยกว่าประเทศทั่วโลก ซึ่ง DAEMON Tools เวอร์ชันที่ได้รับผลกระทบนั้น จะมีเริ่มจากเวอร์ชัน 12.5.0.2421 ถึง 12.5.0.2434 โดยเฉพาะอย่างยิ่งผู้ที่ดาวน์โหลดเครื่องมืออย่าง DTHelper.exe, DiscSoftBusServiceLite.exe, และ DTShellHlp.exe ไปใช้งาน ตั้งแต่วันที่ 8 เมษายน ที่ผ่านมา เป็นต้นไป
ภาพจาก : https://www.bleepingcomputer.com/news/security/daemon-tools-trojanized-in-supply-chain-attack-to-deploy-backdoor/
สำหรับมัลแวร์ที่มากับตัว DAEMON Tools แบบสอดไส้นี้จะถูกแบ่งเป็น 2 ตัว โดยเป็นการติดตั้งแบบ 2 ขั้นตอน (Two Stages Infection) ดังนี้
- ตัวแรกนั้นจะเป็นมัลแวร์ประเภทขโมยข้อมูล หรือ Infostealer ที่แหล่งข่าวไม่ได้บอกชื่อไว้ ซึ่งจะทำหน้าที่ในการเก็บข้อมูลเครื่องของเหยื่อ เช่น ชื่อเครื่องของเหยื่อ, Process ที่ถูกรันอยู่, หมายเลข MAC Address, ซอฟต์แวร์ที่ติดตั้งอยู่บนเครื่อง เป็นต้น โดยข้อมูลจะถูกส่งไปให้แฮกเกอร์ที่ต้นทางเพื่อทำโปรไฟล์ของเหยื่อ ซึ่งทั้งพันเครื่องที่ิติดตั้งจะติดมัลแวร์ตัวนี้หมด
- ตัวที่ 2 จะเป็นมัลแวร์แบบเปิดประตูหลังของระบบ หรือ Backdoor ที่มีความสามารถในการรันคำสั่ง (Execute Command), ดาวน์โหลดไฟล์, และ รันโค้ดบนหน่วยความจำโดยตรง ซึ่งเครื่องที่ติดมัลแวร์ตัวนี้จะมีอยู่ประมาณ 12 เครื่องเท่านั้น โดยมักจะเป็นเครื่องที่ทำงานอยู่ภายใต้อุตสาหกรรมมูลค่าสูง เช่น อุตสาหกรรมค้าปลีก, การผลิต, ด้านวิทยาศาสตร์ และองค์กรรัฐต่าง ๆ ซึ่งจากการตรวจสอบนั้นพบว่า 12 เครื่องนี้กระจายอยู่ภายในประเทศ รัสเซีย, เบลารุส, และ ไทย
ถึงแม้ทางทีมวิจัยจาก Kaspersky บริษัทผู้พัฒนาเครื่องมือแอนตี้ไวรัส (Anti-Virus) ชื่อดังจะไม่ยืนยันว่ามีแฮกเกอร์กลุ่มใหญ่กลุ่มใดที่อยู่เบื้องหลัง แต่จากการตรวจสอบค่าสตริง (String) ที่อยู่ภายในตัวโค้ดนั้นทำให้คาดการณ์ได้ว่า ผู้อยู่เบื้องหลังอาจเป็นแฮกเกอร์ชาวจีน นอกจากนี้ ทางทีมวิจัยยังได้ทำการติดต่อกลับไปทางผู้พัฒนา DAEMON Tools เพื่อแจ้งเหตุนี้ แต่ทางผู้พัฒนานั้นยังไม่มีการติดต่อกลับมาแต่อย่างใด