 ขอใบเสนอราคา
เตือนภัย! มัลแวร์ PEEP สามารถเปลี่ยนเว็บเบราว์เซอร์ดังให้กลายเป็น Backdoor ของระบบได้

 Sarun_ss777
 Sarun_ss777
เว็บเบราว์เซอร์นั้นอาจจะเป็นประตูสู่โลกอินเทอร์เน็ต เป็นเครื่องมือหลักที่ขาดไม่ได้ ทว่าปัจจุบันนั้น ได้มีมัลแวร์บางตัวที่มีการใช้งานช่องทางนี้มาเป็นประตูหลังของระบบ หรือ Backdoor ที่ช่วยให้แฮกเกอร์เข้าถึงเครื่องของเหยื่อได้อย่างไม่รู้ตัว
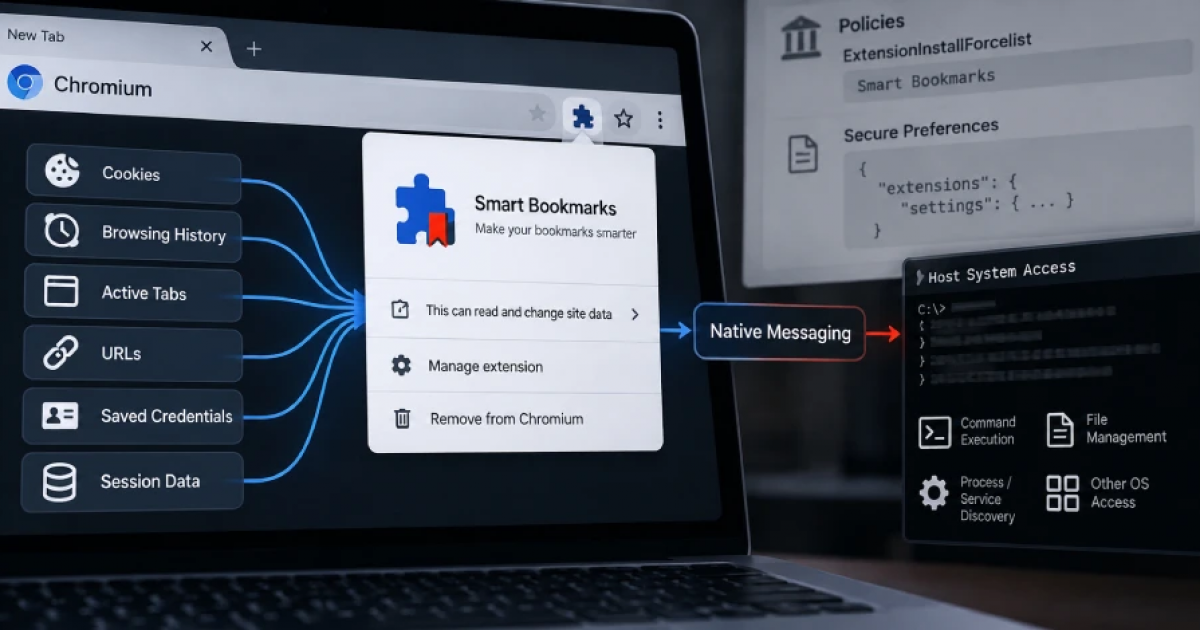
จากรายงานโดยเว็บไซต์ eSecurity Planet ได้กล่าวถึงการตรวจพบมัลแวร์ประเภท Backdoor ตัวใหม่ที่มีชื่อว่า PEEP ซึ่งมีความสามารถในการเปลี่ยนเว็บเบราว์เซอร์ยอดนิยมอย่าง Google Chrome และ Microsoft Edge ให้กลายเป็น Backdoor ได้ ซึ่งทางทีมวิจัยจาก SOCRadar บริษัทผู้พัฒนาแพลตฟอร์มต่อต้านภัยไซเบอร์ กล่าวว่าตัวมัลแวร์ตัวนี้จะปลอมตัวเป็นส่วนเสริมของเว็บเบราว์เซอร์ (Extension) ที่มีชื่อว่า Smart Bookmarks (ID: ejkndncpkdcjcikfhiamcdehdoegilbj) โดยมัลแวร์ตัวนี้นั้นไม่ได้เป็นตัวมัลแวร์แบบเข้าสู่ระบบของเหยื่อครั้งแรก (Initial Access) แต่อย่างใด เนื่องจากว่ามัลแวร์ตัวนี้จะถูกปล่อยลงมาได้นั้น เหยื่อจะต้องผ่านการรันโค้ดบางอย่างที่แฮกเกอร์ล่อให้รันมาเป็นที่เรียบร้อยแล้ว โดยการติดตั้งมัลแวร์ตัวนี้นั้น ทางทีมวิจัยพบว่าตัวมัลแวร์นั้นไม่ได้มีการร้องขอให้เหยื่อกดติดตั้งบนเว็บเบราว์เซอร์แต่อย่างใด แต่เป็นการติดตั้งตัวเองด้วยการใช้ค่า Secure Preferences integrity ของเว็บเบราว์เซอร์ในตระกูล Chromium เพื่อเลี่ยงการถูกตรวจสอบโดย Web Store และการถามความเห็นของผู้ใช้งาน (User Prompt)
ซึ่งหลังจากที่มัลแวร์ PEEP ได้ถูกติดตั้งลงบนเครื่องของเหยื่อเป็นที่สำเร็จ ตัวมัลแวร์ก็จะเริ่มทำการขโมยข้อมูลบนเว็บเบราว์เซอร์, เข้าใช้งานเซสชัน (Session Hijacking), เปลี่ยนหน้าเว็บเพจที่เปิดอยู่, และใช้องค์ประกอบ (Component) ที่ทำหน้าที่ในการส่งข้อความ (Messenger) แบบเนทีฟเพื่อรันโค้ดอื่น ๆ ต่อ ซึ่งมัลแวร์ตัวนี้จะมีการติดต่อกับเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) ทุก ๆ 30 วินาที ผ่านทางโปรโตคอล HTTP แบบไม่เข้ารหัส (Plaintext) เพื่อรับคำสั่งจากเซิร์ฟเวอร์ โดยจากความสามารถข้างต้น รวมทั้งความสามารถในการเข้าใช้งานเซสชัน และการใช้เครื่องมือบนเว็บเบราว์เซอร์ได้นั้น ทำให้แฮกเกอร์สามารถอิงแอบใช้เป็น Backdoor เพื่อเข้าใช้งานบัญชีต่าง ๆ ของเหยื่อ หรือรันคำสั่งสารพัดรูปแบบไม่ว่าจะเป็นคำสั่งจัดการไฟล์ หรือ ติดตั้งมัลแวร์ใหม่ ๆ เพิ่มเติมได้ และเนื่องจากตัวมัลแวร์นั้นถูกรันอยู่ภายใต้สภาวะแวดล้อมที่ระบบไว้วางใจ (Trusted Environment) ทำให้การตรวจจับนั้นทำได้ยากยิ่ง
นอกจากนั้นการลบมัลแวร์ดังกล่าวนั้นก็ทำได้ยาก เพราะการลบแค่ส่วนเสริมนั้นไม่พอที่จะหยุดยั้งการทำงานของมัลแวร์ตัวนี้จากการที่ตัวมัลแวร์นั้นมีกลไกเพื่อการคงอยู่บนระบบ (Persistence) มากมายหลากรูปแบบ ไม่ว่าจะเป็นการใช้งานบังคับติดตั้งเชิงนโยบาย (Forced-Install Policy), การใช้สคริปท์ PowerShell ผ่านโหมดผู้พัฒนา (Developer Mode) แล้วปรับแต่ง Secure Preferences เพื่อให้เกิดการบังคับติดตั้งส่วนเสริมเข้ามาใหม่, และการใช้งาน ScriptCache Fallback เป็นต้น
ทางทีมวิจัยยังไม่พบว่ากลุ่มแฮกเกอร์ที่อยู่เบื้องหลังมัลแวร์นี้นั้นเป็นใคร แต่จากการพบภาษาจีนในโค้ดต้นฉบับ หรือ Source Code นั้นทำให้คาดได้ว่า กลุ่มแฮกเกอร์นั้นน่าจะเป็นกลุ่มแฮกเกอร์จากจีนที่อยู่เบื้องหลังมัลแวร์ดังกล่าว