 ขอใบเสนอราคา
ระวังแอปปลอมบน Windows ติดตั้งแล้วถูกแอบปิด Windows Update ทันที ซ้ำ Microsoft Defender ยังทำงานอ่อนแอลง

 Sarun_ss777
 Sarun_ss777
ซอฟต์แวร์ปลอมที่มีจุดมุ่งหมายเพื่อแพร่กระจายมัลแวร์ลงบนระบบปฏิบัติการ Windows นั้นเรียกได้ว่าเป็นปัญหาคลาสสิคที่แก้ไขไม่ตก แถมยังมีคนถูกหลอกลวงอยู่เรื่อย ๆ และครั้งนี้ก็เป็นอีกครั้งหนึ่งที่ผู้ใช้งาน Windows ต้องระวังตัวอีกครั้ง
จากรายงานโดยเว็บไซต์ The Hacker News ได้กล่าวถึงการตรวจพบแคมเปญแพร่กระจายมัลแวร์ประเภทเข้าควบคุมเครื่องของเหยื่อจากระยะไกล หรือ RAT (Remote Access Trojan) ชื่อ Gh0st RAT และ ValleyRAT (รู้จักในอีกชื่อหนึ่งว่า WinOS 4.0) ด้วยการใช้งานซอฟต์แวร์ปลอมเป็นสื่อกลาง โดยทีมวิจัยจากไมโครซอฟท์ ซึ่งเป็นผู้ตรวจพบแคมเปญดังกล่าวได้กล่าวว่า ทางทีมสันนิษฐานว่ากลุ่มแฮกเกอร์จีนอย่าง Silver Fox (รู้จักในอีกชื่อหนึ่งว่า Yinhu) น่าจะอยู่เบื้องหลังแคมเปญนี้ โดยพุ่งเป้าไปยังกลุ่มผู้ใช้งาน Windows ชาวจีนด้วยกันและกลุ่มผู้ที่ใช้งานภาษาจีน เป็นหลัก จากการที่โดเมน (Domain) ของเว็บไซต์ที่เป็นเว็บปลอมหลอกให้เหยื่อดาวน์โหลดซอฟต์แวร์ปลอมนั้นมักจะลงท้ายด้วย .com.cn และ .hl.cn ซึ่งเป็นโดเมนสำหรับเว็บไซต์ในประเทศจีน โดยรายชื่อเว็บไซต์ในเครือข่ายนี้มีมากมาย เช่น
- app-microsoft-edge[.]com[.]cn
- baidu-pan[.]com[.]cn
- calibre-ebook[.]com[.]cn
- cn-drawio[.]com[.]cn
- gw-sogou[.]com[.]cn
- kaspersky-lab[.]hl[.]cn
- mindmoster[.]com[.]cn
- ocam-pc[.]com[.]cn
- pc-razerzone[.]com[.]cn
- sejda[.]hl[.]cn
- steelseries-cn[.]com[.]cn
- translate-youdao[.]hl[.]cn
- zh-diskgenius[.]com[.]cn
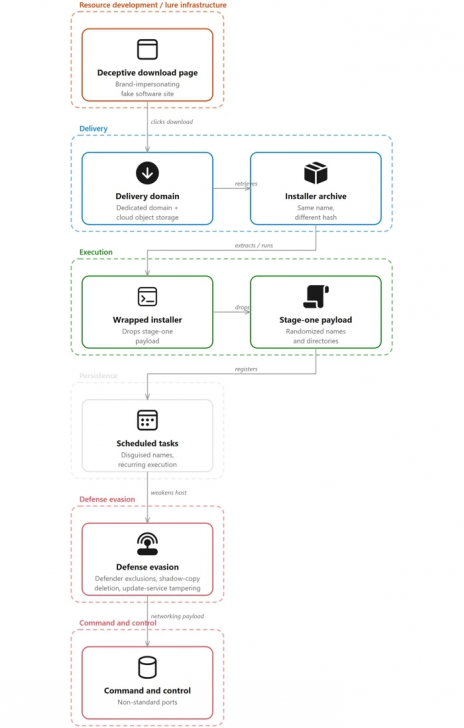
เว็บไซต์เหล่านี้นั้นเป็นเว็บไซต์ที่คัดลอกหน้าตา (Clone) มาจากเว็บไซต์ของผู้พัฒนาและผู้จัดจำหน่ายซอฟต์แวร์ชื่อดัง (Vendor) ซึ่งภายในเว็บไซต์นั้นจะใช้ภาษาจีนในการหลอกให้เหยื่อดาวน์โหลดไฟล์บีบอัดสกุล .Zip จากลิงก์เว็บไซต์ "gehie246[.]com" โดยภายในไฟล์ Zip เหล่านั้นจะมีไฟล์ติดตั้งแบบสอดไส้โค้ดมัลแวร์ไว้ที่มีการตั้งชื่อเลียนแบบไฟล์ติดตั้งซอฟต์แวร์ของจริง เช่น "a_instapp83353001.exe" หรือ "ainst8663586104.exe" ซึ่งถ้าเหยื่อทำการรันขึ้นมาก็จะนำไปสู่การรันไฟล์มัลแวร์ (Payload) ตัวแรก ในขั้นนี้ทางทีมวิจัยยังได้ตรวจพบช่องทางที่ 2 ในการรันโค้ดมัลแวร์ ด้วยการรันผ่านทางบริการ (Service) ที่มีชื่อว่า Windows Installer หรือ "msiexec.exe" อีกด้วย
ภาพจาก : https://thehackernews.com/2026/09/fake-software-installers-disable.html
ในขั้นต่อมาตัวโค้ดมัลแวร์ดังกล่าวจะทำการสร้างความคงทนบนระบบ (Persistence) ด้วยการตั้งเวลาทำงาน (Task Schedule) ที่มีการใช้ชื่อเหมือนงานรูทีน (Routine) ทั่วไปเพื่อพรางตัว นอกจากนั้นตัวมัลแวร์ยังทำการตั้งเวลาการทำงานให้กับอีก Task แบบสั้น ๆ โดยในส่วนนี้จะเป็นการรันด้วยสิทธิ์ผู้ดูแลระบบระดับสูงสุด หรือ SYSTEM เพื่อทำหน้าที่ในการตั้งค่าเพิ่มรายชื่อยกเว้นการตรวจจับ (Exclusion List) บน Microsoft Defender ด้วยการใช้สคริปท์ PowerShell แล้วจึงลบข้อมูล Volume Shadow Copies จากนั้นตัวมัลแวร์ก็จะทำการเข้าปรับแต่งการตั้งค่า Discretionary Access Control Lists (DACLs) ด้วย icacls เพื่อป้องกันไม่ให้ผู้ใช้งานระดับทั่วไปสามารถเข้าถึงโฟลเดอร์ที่เก็บ Payload ได้อย่างเด็ดขาด
และที่ร้ายที่สุดคือ มัลแวร์ที่เป็น Payload ตัวแรกนี้ยังสามารถปิด Windows Update ได้อีกด้วยโดยการปิดการทำงานของ wuauserv, UsoSvc, uhssvc, และ WaaSMedicSvc จนหมดสิ้น, เปลี่ยนชื่อไฟล์ DLL ที่เกี่ยวข้องกับการใช้งาน Windows Update, และ ลบแคช (Cache) ของ SoftwareDistribution จนเกลี้ยง เมื่อเสร็จสิ้นขั้นตอนนี้แล้ว ตัวมัลแวร์ก็จะทำการติดต่อกับเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) ผ่านทางพอร์ต 5090, 7031, 7032, 7088–7090, 8050, 28290, และ 28300 ด้วยการใช้โปรโตคอล (Protocol) ระดับแอปพลิเคชัน ซึ่งโดเมนของเซิร์ฟเวอร์ C2 นั้นทางทีมวิจัยพบว่าเป็นโดเมนที่มีชื่อว่า "iualef[.]net" และ "oijfwe[.]net" โดยจะเป็นการติดต่อเพื่อดาวน์โหลดซอฟต์แวร์จัดการฉากหลัง (Wallpaper Management) ที่มีชื่อว่า QN Wallpaper เพื่อนำมาใช้ในการโหลดไฟล์ DLL ของมัลแวร์ขึ้นมาใช้ด้วยเทคนิค DLL Sideloading ซึ่งจะนำไปสู่การติดตั้งมัลแวร์ RAT ในที่สุด (ซึ่งส่วนมากจะเป็นมัลแวร์ ValleyRAT)
มัลแวร์ ValleyRAT นั้นมีความสามารถที่หลากหลาย ไม่ว่าจะเป็นการเก็บข้อมูลของระบบ, สั่งรีบูทหรือปิดเครื่อง, แอบถ่ายภาพหน้าจอ (Screenshot), ดักจับการพิมพ์ของเหยื่อ (Keylogging), อัปเดตที่อยู่ของเซิร์ฟเวอร์ C2, ลบบันทึกการทำงาน (Log), และส่งข้อมูลที่ดักจับผ่านคีย์บอร์ด กับ ข้อมูลที่ถูกบันทึกอยู่บนคลิปบอร์ด (Clipboard) กลับไปยังเซิร์ฟเวอร์ เป็นต้น