 ขอใบเสนอราคา
เกาหลีเหนือใช้การเข้ารหัสมัลแวร์ระดับ Post-Quantum เพื่อซ่อนมัลแวร์จากการตรวจจับโดยแอนตี้ไวรัส
 Thaiware
 Thaiware
หนึ่งในประเทศที่สามารถผลิตแฮกเกอร์กับกลยุทธ์การแฮกที่มีความก้าวล้ำมากที่สุด คงจะหนีไม่พ้นประเทศเกาหลีเหนือ ที่ถึงแม้ประชากรในประเทศจะไม่สามารถใช้งานอินเทอร์เน็ตได้ก็ตาม แต่ด้วยวิธีการบางอย่างก็สามารถทำให้กลายเป็นข่าวในด้านภัยไซเบอร์อยู่เรื่อย ๆ และครั้งนี้ก็เป็นอีกผลงานหนึ่งของกลุ่มแฮกเกอร์จากประเทศนี้
จากรายงานโดยเว็บไซต์ Cyber Security News ได้กล่าวถึงการกลับมาอีกครั้งของกลุ่มแฮกเกอร์ดังจากประเทศเกาหลีเหนือ Lazarus Group พร้อมกับแคมเปญใหม่อย่าง Operation FlashHole ซึ่งเป็นแคมเปญแพร่กระจายมัลแวร์ที่มุ่งเน้นการโจมตีองค์กรต่าง ๆ ในประเทศคู่อาฆาตอย่าง เกาหลีใต้ แต่ที่พิเศษคือ แทนที่มัลแวร์ในแคมเปญนี้จะใช้งานวิธีการเข้ารหัสแบบดั้งเดิม กลับได้มีการนำเอาเทคนิคการเข้ารหัสเพื่อพรางโค้ดไฟล์ (Cryptography) รูปแบบแบบใหม่ ที่ถูกเรียกชื่อว่า Post-Quantum Encryption เพื่อใช้ในการปกป้องตัวไฟล์มัลแวร์ (Payload) ตัวสุดท้ายจากการตรวจจับจากแอนตี้ไวรัส (Anti-Virus) และเครื่องมือรักษาความปลอดภัยต่าง ๆ
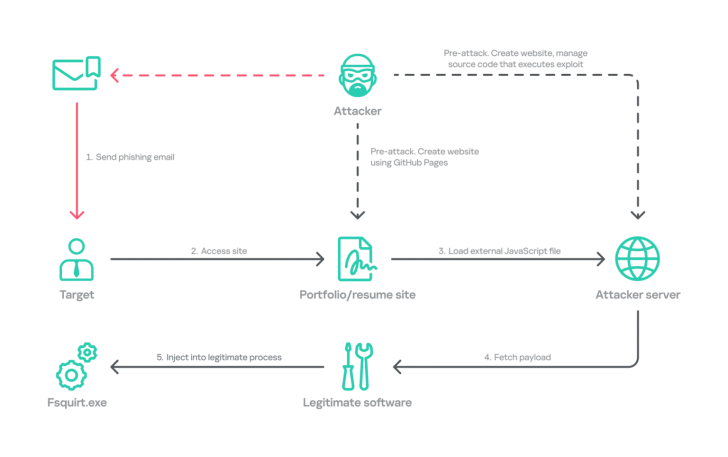
ภาพจาก : https://cybersecuritynews.com/north-korean-hackers/
สำหรับรายละเอียดของตัวแคมเปญในภาพรวมนั้นจะเป็นการใช้หลากกลยุทธ์เข้ารวมกัน โดยเริ่มจากการส่งอีเมลหลอกลวงแบบ Phishing ไปยังเหยื่อเป้าหมาย ซึ่งแฮกเกอร์จะหลอกให้เหยื่อคลิ๊กลิงก์ที่จะนำพาไปสู่เว็บไซต์ที่เป็นหน้ารีซูเม่ (Resume) ปลอมที่ถูกสร้างขึ้นด้วยปัญญาประดิษฐ์ (AI หรือ Artificial Intelligence) หรืออาจเป็นหน้าเพจเกี่ยวกับการตกแต่งภายใน (Interior-Design) โดยจากการวิเคราะห์ของทีมวิจัยจาก Securelist ซึ่งเป็นทีมวิจัยย่อยของบริษัท Kaspersky ผู้พัฒนาแอนตี้ไวรัส (Anti-Virus) ยอดนิยม กล่าวว่า ทางทีมวิจัยได้พบลิงก์อันตรายถูกฝัง (Embeded) อยู่ภายในโค้ดของเว็บไซต์ ทำให้สันนิษฐานได้ว่าเพียงแค่เข้าสู่เว็บไซต์ก็อาจจะเริ่มกระบวนการฝังมัลแวร์ลงเครื่องในทันที แต่ทางทีมวิจัยก็ไม่สามารถยืนยันทุกขั้นตอนของการฝังมัลแวร์ลงเครื่องในครั้งแรก (Initial Compromoise Steps) ได้อย่างชัดเจน
หลังจากขั้นตอนดังกล่าวแล้ว ตัวสคริปท์ก็จะทำการดึงเอาซอฟต์แวร์สำหรับการใช้งานบนระบบปฏิบัติการ Windows และตัวไฟล์มัลแวร์ (Payload) ลงมาจากเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) ซึ่งเซ็ตโปรแกรมของแคมเปญมัลแวร์นี้จะประกอบด้วย TechHub, TouchHub, TouchShift, ClientHub, LPEClient และ Cubridge โดยแต่ละตัวจะมีหน้าที่ต่างกันดังนี้
- TechHub ใช้ในการดาวน์โหลดองค์ประกอบ (Components) ต่าง ๆ ของมัลแวร์ลงมา
- TouchHub, TouchShift, และ ClientHub ใช้ช่วยในการสร้างความคงทนของมัลแวร์บนระบบ (Persistence)
- Cubridge ใช้เป็นตัวปฏิบัติการกลางของมัลแวร์ (Central Operator) ในการดาวน์โหลดโมดูล (Module) และ ปลั๊กอิน (Plugin) ใหม่ ๆ ลงมาเพื่อเสริมความสามารถให้มัลแวร์ โดยตัวโมดูลที่ถูกปล่อยลงมานั้นจะมีความสามารถในการเก็บข้อมูลเครื่องของเหยื่อเพื่อวัดศักยภาพ (Capabilities) เครื่องของเหยื่อว่าเหมาะแก่การปล่อยมัลแวร์ลงสู่เครื่องหรือไม่
- LPEClient ใช้เก็บข้อมูลโปรไฟล์ของเครื่องเหยื่อ และเป็นมัลแวร์นกต่อ (Loader) เพื่อดาวน์โหลด Payload ตัวต่อไป
โดยตัว LPEClient นี้เองที่มีระบบการเข้ารหัสที่ถูกเรียกว่า Post-Quantum Encryption เพราะตัวมัลแวร์นี้จะมีการดึงตัวบล็อกกุญแจสาธารณะ (Public Key Block) ML-KEM-1024 ลงมาจากเซิร์ฟเวอร์ C2 ซึ่งจะนำไปสู่การสร้างกุญแจร่วม (Shared Key) จากนั้นจึงส่งข้อความเข้ารหัสที่เกี่ยวข้อง (Ciphertext) กับไปยังเซิร์ฟเวอร์ผ่านทางโมดูล ClientHub โดยตัวกุญแจที่ได้มาจากขั้นตอนนี้จะช่วยปกป้อง Payload ตัวถัดไประหว่างขบวนการนำส่ง (Delivery) และถอดรหัส (Decryption) ที่วิธีการเข้ารหัสถูกตั้งชื่อดังกล่าวนั้นทางผู้เชี่ยวชาญได้กล่าวว่า ไม่ได้แปลว่าทางแฮกเกอร์นั้นมีควอนตัมคอมพิวเตอร์ (Quantum Computer) แต่อย่างใด เพียงแต่เป็นวิธีการที่ถูกสร้างสรรค์ขึ้นมาเพื่อป้องกันการถูกโจมตีโดยควอนตัมคอมพิวเตอร์ในอนาคต