 ขอใบเสนอราคา
พบแฮกเกอร์ใช้ช่องโหว่บน Microsoft Power BI เพื่อให้อีเมล Phishing เล็ดลอดผ่านฟิลเตอร์
 Thaiware
ในหมู่ซอฟต์แวร์สำหรับช่วยในการวิเคราะห์ข้อมูล (Data Analysis) ที่หลายคนคุ้นเคยนั้นคงจะหนีไม่พ้นเครื่องมืออย่าง Google Looker Studio หรือ Microsoft Power BI ที่เข้ามาสร้างความสะดวกสบายให้กับเหล่านักวิเคราะห์จำนวนมาก แต่แฮกเกอร์ก็ยังสามารถหาวิธีนำมาใช้ในแคมเปญ Phishing ได้
จากรายงานโดยเว็บไซต์ Mezha ได้กล่าวถึงการตรวจพบแคมเปญการแพร่กระจายมัลแวร์สำหรับเข้าควบคุมเครื่องของเหยื่ออย่าง ScreenConnect เวอร์ชันดัดแปลง ผ่านทางการหลอกลวงแบบ Phishing ทางอีเมล ที่มีการนำเอาเครื่องมือสำหรับการแปลงข้อมูลออกมาเป็นภาพ (Data Vasualization) อย่าง Microsoft Power BI มาเป็นเครื่องมือช่วยในแคมเปญประเภทนี้ ซึ่งทางทีมวิจัยจาก Huntress บริษัทผู้เชี่ยวชาญด้านการพัฒนาแพลตฟอร์มต่อต้านภัยไซเบอร์กล่าวว่า แฮกเกอร์จะทำการสร้างแดชบอร์ดสาธารณะ (Public Dashboard) ที่ทำให้คล้ายคลึงกับเอกสารแบบที่ถูกเบลอ (Blurred Document) แล้วเอามาแนบส่งอีเมลให้กับทางเหยื่อ โดยวิธีการนี้จะช่วยให้ตัวอีเมลที่แฮกเกอร์ส่งนั้นสามารถฝ่าตัวกรองอีเมล (Email Filter) ไปได้อย่างง่ายดาย ซึ่งบนแคมเปญนี้ ทางทีมวิจัยคาดว่าแฮกเกอร์จะใช้งานบัญชี (Account) สำหรับใช้งานบริการของไมโครซอฟท์ที่ถูกแฮกมาได้เพื่อเข้าใช้งานซอฟต์แวร์ดังกล่าว เพื่อกลบเกลื่อนร่องรอยของแฮกเกอร์ที่อยู่เบื้องหลังแคมเปญ
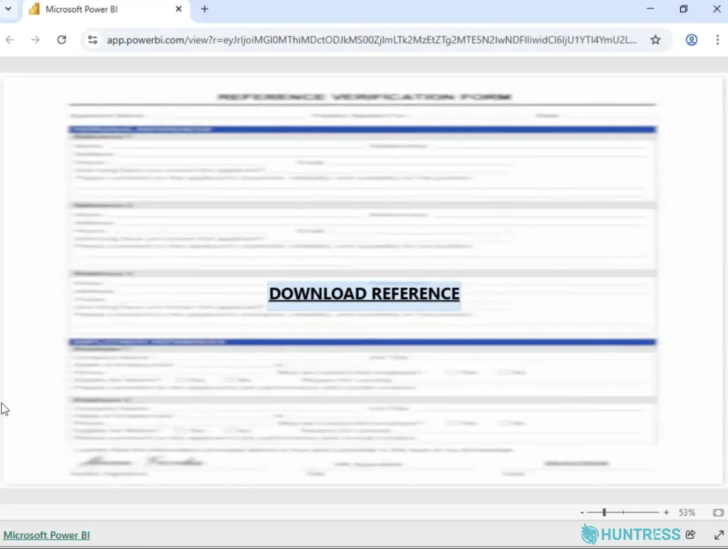
ภาพจาก : https://mezha.ua/en/news/microsoft-power-bi-vikoristali-dlya-poshirennya-shkidlivogo-pz-316087/
โดยภายในอีเมลฉบับดังกล่าวนั้น หลังจากที่เหยื่อทำการเปิดลิงก์แดชบอร์ดขึ้นมา ตัวแดชบอร์ดก็จะมีปุ่ม "Download Reference" ให้เหยื่อกด โดยอ้างว่าจะเป็นการดาวน์โหลดเอกสารฉบับเต็ม ทว่าหลังจากที่เหยื่อกดปุ่ม ตัวลิงก์กลับเปลี่ยนเส้นทางการเยี่ยมชมเว็บไซต์ (Redirect) เหยื่อไปยังเว็บไซต์ของแฮกเกอร์ ซึ่งบนเว็บไซต์นี้เองที่ตัว ScreenConnect เวอร์ชันดัดแปลงจะถูกดาวน์โหลดลงมาและติดตั้งลงบนเครื่องของเหยื่ออย่างอัตโนมัติ
หลังจากที่ตัว ScreenConnect ถูกติดตั้งแล้ว ก็จะนำไปสู่การดาวน์โหลดเครื่องมือสำหรับเข้าควบคุมเครื่องของเหยื่อตัวที่สองลงมาติดตั้ง เพื่อเป็นทางสำรองในการเข้าถึงเครื่องยามที่ตัว ScreenConnect ถูกลบโดยเหยื่อ นอกจากนั้นแล้วเพื่อเพิ่มความคงทนในระบบ ก็ยังได้มีการตั้งเวลาทำงาน (Task Scheduling) ให้มีการรันตัวสคริปท์ PowerShell ตามเวลาเพื่อให้มั่นใจว่าการลบมัลแวร์ (เหล่าเครื่องมือสำหรับเข้าควบคุมเครื่องของเหยื่อ) มาติดตั้งตามเวลา ไม่ถูกลบออกจากเครื่องได้โดยง่าย อีกด้วย
ทางทีมวิจัยนั้นยังคงไม่มั่นใจว่าเป้าหมายของแฮกเกอร์ที่อยู่เบื้องหลังคืออะไร เนื่องจากการใช้งาน ScreenConnect นั้นมักจะใช้เพื่อเป็นจุดตั้งต้น (Foothold) ในการเข้าถึงระบบขององค์กรที่ลึกกว่า แต่คาดว่าเป้าหมายนั้นอาจจะมุ่งเน้นไปยังด้าน การขโมยข้อมูล (Data Theft), สอดแนม (Espionage), ฉ้อโกงทางการเงิน (Financial Fraud), หรือการฝังมัลแวร์เพื่อการเรียกค่าไถ่ (Ransomware) ลงบนระบบ ผ่านการใช้งาน ScreenConnect