 ขอใบเสนอราคา
FBI รวบผู้บริหารบริษัทรับจ้างเจรจากลุ่มก่อการร้ายแรนซัมแวร์ เพราะฮั้วกับกลุ่มก่อการร้ายเสียเอง
 Thaiware
การไม่เจรจากับผู้ก่อการร้ายนั้นอาจเป็นนโยบายในการต่อกรกับภัยก่อการร้ายโดยรัฐบาลต่าง ๆ ทั่วโลก แต่สำหรับกรณีมัลแวร์เพื่อการเรียกค่าไถ่ หรือ Ransomware นั้น บางบริษัทก็ไม่สามารถใช้นโยบายนี้ได้จริง ๆ เพราะต้องการที่จะเสี่ยงเพื่อได้ข้อมูลคืนมา จนนำไปสู่การกำเนิดบริการนักเจรจามากมายผุดขึ้นมา แต่คำถามคือ ถ้าธุรกิจเหล่านี้ “ฮั้ว” กับกลุ่มแรนซัมแวร์ล่ะ?
จากรายงานโดยเว็บไซต์ Krebs On Security ได้กล่าวถึงการที่ทางเจ้าหน้าที่ FBI (Federal Bureau of Investigation) ได้ทำการเข้าจับกุมตัวชายชาวแคนาดาซึ่งเป็นผู้บริหารแห่งบริษัทด้านความปลอดภัยไซเบอร์ที่รับเจรจากับผู้ก่อการร้ายแรนซัมแวร์ (Ransomware Negotiation) แห่งหนึ่ง ระหว่างที่ผู้บริหารรายดังกล่าวได้เดินทางมาเพื่อร่วมประชุมงานประชุมด้านการประกันภัยไซเบอร์ (Cyber Insurance Conference) ภายในรัฐเพนซิลวาเนีย ระหว่างการสืบสวนกลุ่มแรนซัมแวร์ ShinyHunters เนื่องจากทาง FBI สืบทราบมาว่าทางผู้บริหารนั้นสมคบคิดกับกลุ่มแรนซัมแวร์ดังกล่าว ซึ่งโดยเบื้องต้นนั้นทางแหล่งข่าวอย่างสำนักข่าว The New York Times และทางผู้อำนวยการแห่ง FBI ไม่ได้มีการระบุว่าผู้ถูกจับกุมนั้นคือใคร บริษัทที่เกี่ยวข้องนั้นชื่ออะไร หรือแม้แต่งานที่ผู้ถูกจับกุมไปเข้าร่วมนั้นชื่องานอะไร
ภาพจาก : https://krebsonsecurity.com/2026/10/fbi-arrests-founder-of-ransomware-negotiation-firm/
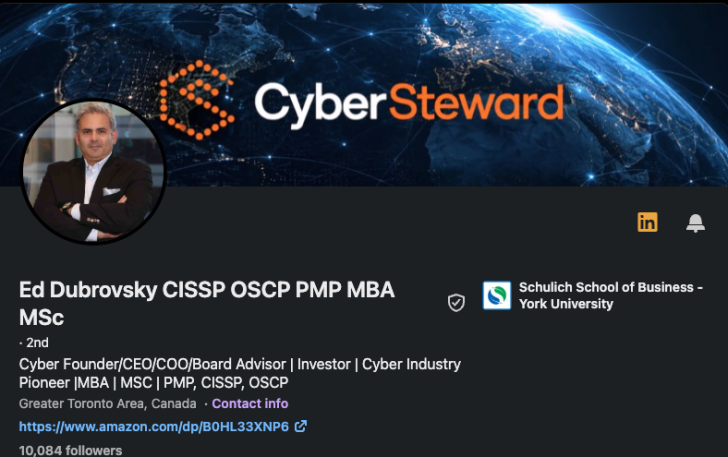
นั่นนำไปสู่การที่ทางเจ้าของบทความบนเว็บไซต์นี้ได้ทำการสืบเรื่องดังกล่าวจนพบว่า งานที่ผู้บริหารที่ถูกจับกุมไปเข้าร่วมนั้นน่าจะเป็นงานที่มีชื่อว่า Cyber Risk Summit เนื่องจากงานดังกล่าวนั้นมีผู้สนับสนุนรายใหญ่ที่สุดคือ บริษัท Cypfer ที่มีอดีตผู้บริหารในตำแหน่งกรรมการผู้จัดการ (Managing Director หรือ MD) ชื่อนาย Edward Dubrovsky ซึ่งปัจจุบันทำงานอยู่ในบริษัทด้านความปลอดภัยไซเบอร์อีกแห่งหนึ่งอย่าง CyberSteward ทั้งยังเคยได้มีการโพสต์เกี่ยวกับกิจกรรมด้านการเจรจากับกลุ่มแรนซัมแวร์บนโซเชียลมีเดียสำหรับคนทำงานอย่าง Likedin ว่า
“Looking forward to continuing conversations around strategy & compliant driven coercive (ransomware, extortion) advisory, negotiations and settlement services that are global and truly agnostic”
โดยรายละเอียดดังกล่าวทั้งหมดนั้นสอดคล้องกับข้อมูลที่ค้นหาได้จากบันทึกของศาลรัฐบาลกลาง (Federal Court) ว่าชายรายดังกล่าวนั้นถูกจับในช่วงวันที่ 8 ตุลาคม ที่ผ่านมาภายในรัฐเพนซิลวาเนีย ในข้อหาสมรู้ร่วมคิดกับกลุ่มแรนซัมแวร์ และ ข้อหาขู่กรรโชกทรัพย์ (Extortion) สำหรับรายละเอียดเรื่องการฟ้องร้องในเชิงลึกนั้นปัจจุบันได้ถูกปิดกั้นการเข้าถึงโดยทางศาล แต่ทางเจ้าของบทความนั้นพบข้อมูลเกี่ยวกับข้อกล่าวหา (Complaint) ในการฟ้องร้องชายรายดังกล่าวถึง 2 ข้อหา อันประกอบด้วย
- สมรู้ร่วมคิดในการข่มขู่ว่าจะทำลายความลับของข้อมูลโดยมีเจตนาเพื่อกรรโชกทรัพย์ (Conspiracy to threaten to impair the confidentiality of information with the intent to extort money.)
- การแทรกแซงการพาณิชย์ด้วยการข่มขู่หรือกรรโชกทรัพย์ (Interference with commerce by threats.)
ณ เวลาที่บทความดังกล่าวตีพิมพ์นั้น เครื่องมือระบุตำแหน่งของนักโทษ (Inmate Locator) บนเว็บไซต์สำนักงานเรือนจำกลางสหรัฐฯ (U.S. Bureau of Prisons) ได้ระบุว่าปัจจุบันชายคนดังกล่าวได้ถูกคุมขังไว้ ณ เรือนจำกลางในรัฐเพนซิลวาเนีย แต่จากเอกสารบนเว็บไซต์ CourtListener พบว่าคดีของชายรายดังกล่าวได้ถูกโอนย้ายไปยังศาลรัฐบาลกลางเขตภาคตะวันออกแห่งรัฐเทกซัส (Eastern District of Texas) ซึ่งที่เป็นจุดศูนย์กลางของกิจกรรมของ FBI ในการสืบสวนคดีที่เกี่ยวข้องกับกลุ่มแฮกเกอร์ ShinyHunters สำหรับเรื่องราวทั้งหมดของคดีนี้นั้น ทาง FBI ได้ปฏิเสธที่จะให้ความเห็นใด ๆ กับสื่อ ณ เวลานี้