 ขอใบเสนอราคา
ตรวจพบช่องโหว่ LibreOffice และ OpenOffice เปิดช่องให้แอบรันโค้ด Macro จากสเปรดชีททันที่ที่เปิดไฟล์ได้โดยไร้การแจ้งเตือนผู้ใช้งาน
 Thaiware
เมื่อพูดถึงซอฟต์แวร์สำหรับทำงานออฟฟิศที่มาใช้ทดแทน Microsoft Office ที่แพงหูฉี่ คงจะหนีไม่พ้น 2 เจ้าดังอย่าง LibreOffice และ OpenOffice แต่ทว่าตอนนี้กลับมาผู้ตรวจพบช่องโหว่ร้ายแรงที่ผู้ใช้งานต้องระวังในการใช้มากกว่าเดิม
จากรายงานโดยเว็บไซต์ The Hacker News ได้กล่าวถึงการตรวจพบช่องโหว่ความปลอดภัยในส่วนของซอฟต์แวร์สเปรดชีต (Spreadsheet) บนซอฟต์แวร์สำหรับการใช้งานในสำนักงาน หรือ Office Suite ยอดนิยมอย่าง LibreOffice และ Apache OpenOffice ซึ่งเปิดโอกาสให้โค้ดที่แฮกเกอร์ซ่อนไว้บนไฟล์สเปรดชีตนั้นสามารถรันตัวเองได้ในทันทีที่ถูกเปิดขึ้นมาใช้งาน โดยช่องโหว่นั้นเกิดจากภายในตัวสเปรดชีตนั้นจะสามารถใช้งานขอบเขต (Range) ของเซล (Cell) เป็น "Database Range" เพื่อดึงข้อมูลจากภายนอกและรีเฟรชตัวเองได้ ซึ่งข้อมูลจากภายนอกนั้นอาจจะเป็นไฟล์ฐานข้อมูล (Database File) มาจากชื่อเว็บไซต์ที่ถูกระบุไว้บนสเปรดชีต
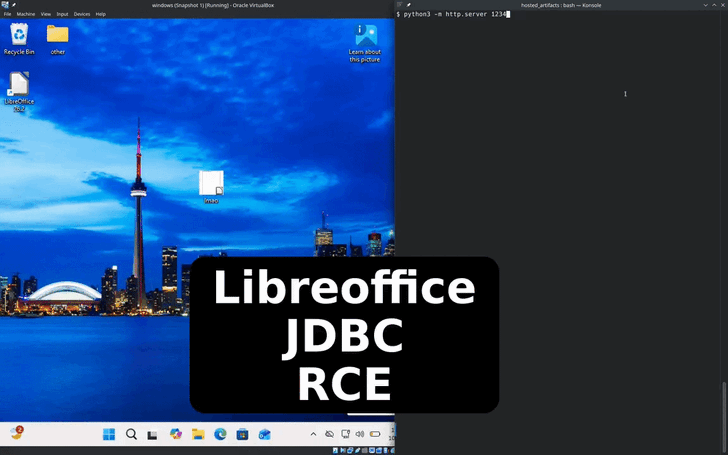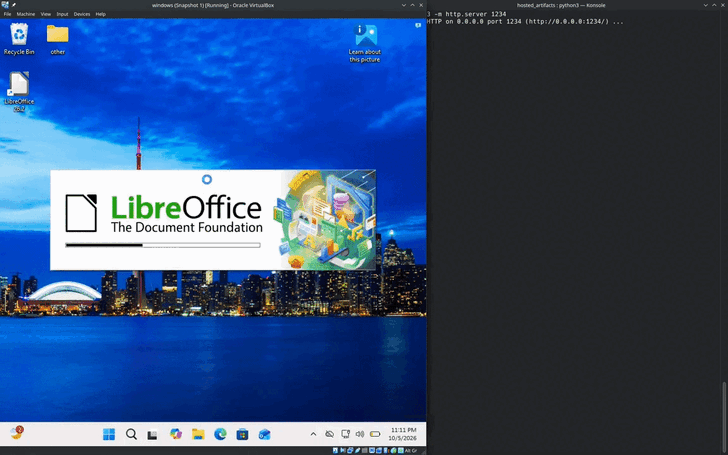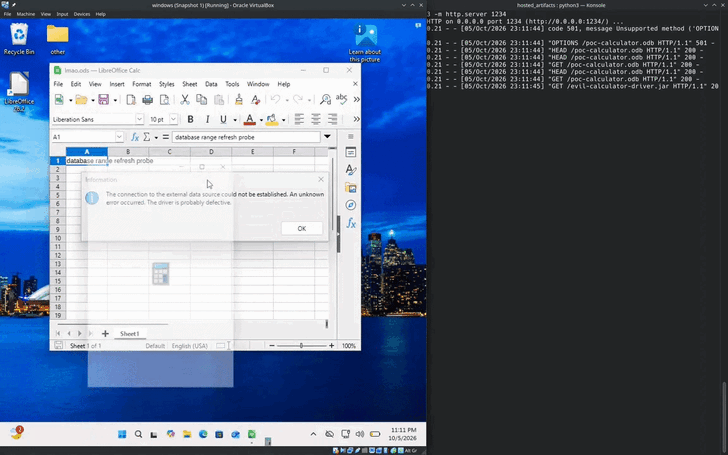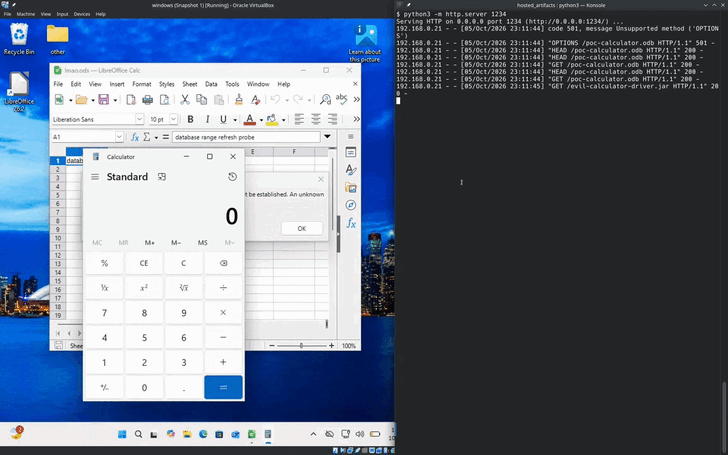
ภาพจาก : https://thehackernews.com/2026/10/libreoffice-and-openoffice-flaws-let.html
โดยเมื่อเหยื่อทำการเปิดไฟล์ขึ้นมา ตัว Range ดังกล่าวก็จะทำการรีเฟรชเพื่อดาวน์โหลดไฟล์ OBD ดังกล่าวลงมา ซึ่งไฟล์ OBD นี้สามารถระบุไดร์เวอร์ฐานข้อมูล Java หรือ JDBC แล้วทำการชี้ไปยังตำแหน่งที่โค้ดของไดร์เวอร์อยู่ โดยอาจเป็นภายในไฟล์สกุล JAR หรือ ชุดโค้ดที่ถูกอัปโหลดไว้บนเซิร์ฟเวอร์ก็ได้ ซึ่งช่องโหว่ตรงนี้จะเปิดช่องให้แฮกเกอร์ซ่อนโค้ดมัลแวร์ภายในไฟล์ไดร์เวอร์ให้ถูกรันเองอย่างอัตโนมัติเมื่อไฟล์ไดร์เวอร์ถูกดาวน์โหลดลงมารันบนเครื่อง ทางแหล่งข่าวได้กล่าวว่า ในความเป็นจริงแล้วฟีเจอร์นี้เป็นฟีเจอร์ทั่วไปของสเปรดชีตแต่ปัญหาของช่องโหว่คือเป็นการรันโค้ดโดยไม่มีการถามความเห็นจากผู้ใช้งานเพื่อให้ผู้ใช้งานสามารถเข้าสกัดกั้นได้ แต่ก็ยังโชคที่ดีการใช้งานช่องโหว่ดังกล่าวนั้นยังอยู่ในฐานะตัวอย่างของการทดลองโจมตีระบบ (Proof-of-Concept) ยังไม่มีการพบการใช้งานเพื่อโจมตีจริงแต่อย่างใด และช่องโหว่จะทำงานได้ก็ต่อเมื่อมีการเปิดให้ใช้งานระบบสนับสนุนการใช้งานโค้ด Java เท่านั้น
สำหรับรายละเอียดของช่องโหว่บนซอฟต์แวร์ Office ทั้ง 2 ตัวนั้นก็เรียกได้ว่าต่างกันไปเล็กน้อยนั่นคือ
- LibreOffice ได้มีการตั้งรหัสช่องโหว่ว่า CVE-2026-63277 และได้มีการแพทช์เพื่ออุดช่องโหว่ดังกล่าวลงไปเป็นที่เรียบร้อยแล้วในช่วงเดือนตุลาคมที่ผ่านมา โดยได้แนะนำให้ผู้ใช้งานทำการอัปเดตขึ้นเป็นเวอร์ชัน 26.2.5 หรือ 26.8.0 เพื่ออุดช่องโหว่ดังกล่าว
- Apache OpenOffice ณ เวลาที่ข่าวออกนั้น ได้มีการระบุรหัสช่องโหว่แล้วว่า CVE-2026-59265 แต่ยังไม่มีการออกแพทช์เพื่ออุดช่องโหว่ดังกล่าวแต่อย่างใด โดยช่องโหว่นั้นจะส่งผลกระทบต่อผู้ที่ใช้งานตั้งแต่เวอร์ชัน 4.1.16 หรือต่ำกว่า ทางแหล่งข่าวคาดว่าแพทช์จะมาพร้อมกับอัปเดตเวอร์ชัน 4.1.17 ดังนั้นขอให้ผู้ใช้งานทำการตรวจสอบรายละเอียดของแพทช์ในรุ่นดังกล่าวเมื่อตัวแพทช์ออกมาแล้ว และทำการอัปเดตโดยด่วน