 ขอใบเสนอราคา
Marketing ระวังไว้ พบเว็บปลอมอ้างตัวเป็นเครื่องมือยิงโฆษณาแบบใช้ AI ช่วย
 Thaiware
ในวงการการตลาดแบบดิจิทัล (Digital Marketing) นั้นมักจะมีการใช้เครื่องมือช่วยในการจัดการโฆษณา หรือ Ads Manager หลากหลายรูปแบบเพื่อมาอำนวยความสะดวกในการทำงาน และแน่นอนในวงการโฆษณาที่ต้องมีการแตะเม็ดเงินค่าโฆษณาอย่างมหาศาล ย่อมจะมีแฮกเกอร์สร้างแพลตฟอร์มปลอมขึ้นมาเพื่อหลอกขโมยการเข้าถึงบัญชีโฆษณาต่าง ๆ ของเหยื่อ เช่นในกรณีนี้
จากรายงานโดยเว็บไซต์ The Hacker News ได้กล่าวถึงการตรวจพบแคมเปญแพลตฟอร์มยิงโฆษณาปลอมที่สำหรับใช้งานร่วมกับเครื่องมือปัญญาประดิษฐ์ หรือ AI (Artificial Intelligence) ชื่อดังมากมาย ไม่ว่าจะเป็น Google Gemini, Anthropic Claude, OpenAI ChatGPT, Perplexity, Meta Muse, และ Manus โดยอ้างว่าแพลตฟอร์มดังกล่าวนั้นเป็นแพลตฟอร์มที่จะช่วยให้นักการตลาดนั้นสามารถปรับแต่งแคมเปญ (Campaign Optimization), ตรวจสอบค่าใช้จ่าย (Spend Audit) และเชื่อมต่อกับบัญชีธุรกิจ (Business Account) ของแพลตฟอร์มโฆษณาแบบจ่ายเงิน (Paid Media) ได้อย่างสะดวก แท้จริงแล้วทั้งหมดเป็นเพียงข้ออ้างให้หลงเชื่อเพื่อที่จะขโมยรหัสผ่าน และรหัสยืนยันตัวตนแบบหลายทาง (MFA หรือ Multi-Factors Authentication) จากเหยื่อผ่านทางหน้าต่างล็อกอินปลอม และกลยุทธ์แบบเว็บเบราว์เซอร์ซ้อนเว็บเบราว์เซอร์ (Browser-in-the-Browser หรือ BitB)
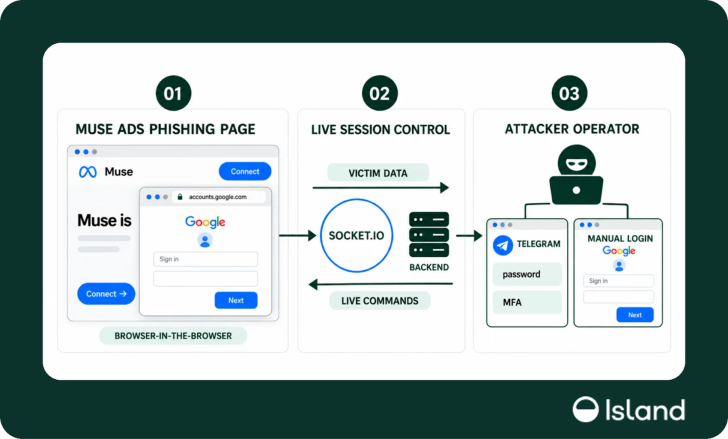
ภาพจาก : https://thehackernews.com/2026/10/fake-chatgpt-gemini-and-claude-ad.html
ทางทีมวิจัยจาก Island บริษัทผู้เชี่ยวชาญด้านการรักษาความปลอดภัยบนเว็บเบราว์เซอร์ระดับใช้งานในองค์กร (Enterprise Web Browser) นั้นได้กล่าวว่า เมื่อผู้ใช้งานได้เข้าสู่เว็บไซต์ปลอม ก็จะมีตัวเว็บเบราว์เซอร์เด้งซ้อนขึ้นมาโดยที่ผู้ใช้งานไม่รู้ตัว ซึ่งเว็บเบราว์เซอร์ที่ซ้อนอยู่นั้นจะมีการแสดงผล URL เป็นโดเมนที่ดูน่าเชื่อถืออย่าง accounts[.]google[.]com หรือ Okta Tenant ขณะที่ตัวเว็บเบราว์เซอร์จริงนั้นยังทำงานอยู่บนโดเมนของแฮกเกอร์ โดยการทำงานเบื้องหลังเว็บเบราว์เซอร์ที่ซ้อนอยู่นั้นจะทำการเก็บการป้อนรหัสผ่านในทุก ๆ ครั้ง (Password Attempt) และเก็บข้อมูลอัตลักษณ์เครื่องของเหยื่อ (Device Fingerprinting) ซึ่งตัวแพลตฟอร์มนี้จะช่วยให้แฮกเกอร์ที่อยู่เบื้องหลังสามารถเลือกได้ว่าเหยื่อจะได้เห็นอะไรสำหรับการทำ MFA Challenge ในแต่ละรอบ
ทางทีมวิจัยได้ยกตัวอย่างแพลตฟอร์มหนึ่งขึ้นมานั่นคือ "museads[.]ai" ซึ่งปรากฏขึ้นมาแบบตามกระแสแพลตฟอร์ม Muse ของ META โดยอ้างว่าจะช่วยในการยิงโฆษณาพร้อมการปรับแต่งจาก AI ได้อย่างสะดวกตามที่กล่าวมาข้างต้น แต่พอเหยื่อทำการกดปุ่ม Connect เพื่อเชื่อมต่อแพลตฟอร์มปลอมกับบัญชีโฆษณาที่เหยื่อใช้งาน ก็จะมีการเด้งหน้าจอเว็บเบราว์เซอร์ปลอมเพื่อดักจับรหัสผ่านของแพลตฟอร์ม Google, Meta, TikTok และ Okta Workflows โดยที่แทบบาร์แสดง URL ของเว็บไซต์นั้นมีการแสดงผลเป็นโดเมนที่น่าเชื่อถืออย่าง accounts.google[.]com เพราะหลอกเหยื่อ ขณะที่ฉากหลังนั้นตัวแพลตฟอร์มก็ได้ทำการเก็บอัตลักษณ์ของเครื่องเพื่อส่งกลับไปยังเครื่องมือปลายทาง (Endpoint) ของแฮกเกอร์ที่อยู่เบื้องหลังด้วย /api/send/ip ผ่านทาง Socket.IO ซึ่งหลังแฮกเกอร์ได้รับข้อมูลทั้งหมดแล้ว แฮกเกอร์ก็จะสามารถพยายามล็อกอินจากเบื้องหลังแบบเรียลไทม์ได้เลย
ในด้านการควบคุมแพลตฟอร์มดังกล่าวนั้น แฮกเกอร์จะทำการควบคุมผ่านทางช่องของแฮกเกอร์บนบริการแชทชื่อดัง Telegram ซึ่งคำสั่ง (Command) นั้นจะมีอยู่มากมายดังนี้
- /password ขอรหัสผ่านใหม่
- /2fa, /authApp แสดงหน้า Challenge สำหรับใช้ในการยืนยันตัวตน
- /googlePrompt, /googleQrVerify, /verifyTap แสดงหน้า Google Prompt, QR, หรือหน้าจับคู่หมายเลข (Number Matching) สำหรับการยืนยันตัวตน
- /oktaUsername, /oktaPassword, /oktaSms2fa, /oktaApprove, /oktaAuthApp, /oktaVerifyTap สำหรับใช้ในการเลือกหน้าจอ Username, Password, SMS (สำหรับการทำ 2FA), Push, Authenticator, และ หน้าจับคู่หมายเลข บนระบบของ Okta
- /wrong2fa สำหรับแฮกเกอร์ใช้ในการปฏิเสธรหัส 2FA ที่ผิด
- /done, /ban ใช้เพื่อให้เหยื่อต้องรอ หรือ ระงับ Workflow การทำงานทั้งหมด
ทางทีมวิจัยได้เปิดเผยอีกว่า เหยื่อนั้นจะถูกหลอกลวงผ่านทางอีเมลรับเชิญ (Invitation) ให้เข้าใช้งานแพลตฟอร์มปลอมดังกล่าว จึงเป็นไปได้ว่าจะเป็นการหลอกลวงแบบเฉพาะเจาะจง หรือ Spear-Phishing ไปยังกลุ่มเอเจนซีโฆษณา และ เหล่าพนักงานสายการตลาดต่าง ๆ