 ขอใบเสนอราคา
แฮกเกอร์ใช้ฟีเจอร์ Custom GPT ของ ChatGPT มาล่อลวงเหยื่อให้ติดตั้งมัลแวร์
 Thaiware
คงเป็นที่ทราบกันดีกว่า เครื่องมือ AI (ปัญญาประดิษฐ์ หรือ Artificial Intelligence) อย่าง ChatGPT นั้นมีฟีเจอร์ Custom GPT ให้ผู้ใช้สามารถดัดแปลง ChatGPT ในรูปแบบเฉพาะที่ตัวเองต้องการ และฟีเจอร์นี้เองก็ถูกใช้โดยแฮกเกอร์นำมาใช้ในการปล่อยมัลแวร์อีกเช่นเดียวกันจากความโด่งดังของมัน
จากรายงานโดยเว็บไซต์ Cyber Security News ได้กล่าวถึงการตรวจพบแคมเปญใหม่ของแฮกเกอร์ที่ใช้ประโยชน์จาก Custom GPT ในการหลอกปล่อยมัลแวร์ประเภทควบคุมเครื่องของเหยื่อจากระยะไกล หรือ RAT (Remote Access Trojan) โดยทีมวิจัยจาก Huntress บริษัทผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์ ซึ่งการแอบอ้างดังกล่าวเป็นการสร้างฟีเจอร์ Custom GPT โดยตรงมาสร้างเป็น ChatGPT ปลอมด้วยการอ้างว่าเป็นเวอร์ชัน “Plus 5.6” มาอัปโหลดบนเว็บไซต์ปลอม เพื่อมาทำโฆษณาปลอม (Malvertising) ผ่านทางเครื่องมือค้นหา (Search Engine) อย่าง Google
การโจมตีจะเริ่มขึ้นหลังจากที่เหยื่อทำการค้นหาคำว่า “ChatGPT” บน Google สิ่งที่ขึ้นมาจะเป็นโฆษณาปลอมที่พาเข้าไปยังหน้าเว็บไซต์ที่โฮสต์ (Host) อยู่ภายใต้ที่อยู่เว็บไซต์ chatgpt.com ซึ่งไม่ใช่หน้า ChatGPT หลัก แต่เป็นหน้าของ Custom GPT ที่ทำเลียนแบบโมเดล ChatGPT หลีก ที่มีการระบุชื่อผู้สร้าง (Creator) เป็น “community builder” ซึ่งถ้าเหยื่อทำการทดลองใช้งานไปสักพักก็จะมีขึ้นแจ้งเตือนในรูปแบบ “Service Availability Notice” ว่าโดเมนที่ใช้งานอยู่มีเวลาให้ใช้งานจำกัดขอให้เหยื่อทำการกดลิงก์สำรองเพื่อใช้งานต่อ
ภาพจาก : https://cybersecuritynews.com/chatgpt-custom-gpt-malware/
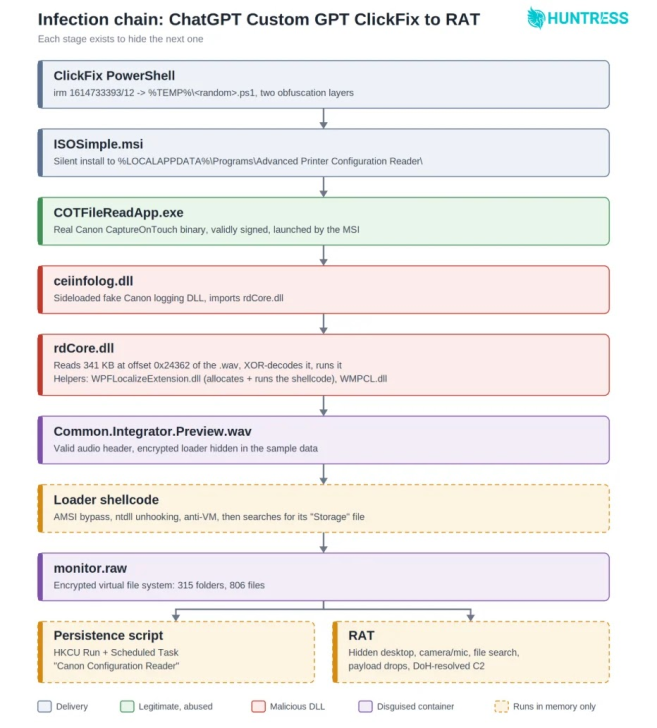
หลังจากที่เหยื่อกดลิงก์สำรองดังกล่าวไป ตัวลิงก์ก็จะพาไปยังเว็บไซต์ที่ตั้งอยู่บนบริการของ Google Sites พร้อมหน้ายืนยันตัวตน (Verification) ของ Cloudflare CAPTCHA (ปลอม) ที่แทนที่จะเป็นการกดยืนยันตัวตน กลับมาพร้อมกับคำสั่งที่หลอกให้เหยื่อนำเอาไปวาง (Paste) บนฟีเจอร์ Run ของ Windows ซึ่งจะนำไปสู่การดาวน์โหลดสคริปท์ PowerShell ที่มีการพรางตัว (Obfuscation) อย่างหนักลงไปยังโฟลเดอร์ชั่วคราว (Temporary Folder) ของ Windows โดยค่าของหมายเลขไอพีของเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) นั้นจะมาเป็นค่าเลขฐานสิบ (Decimal) เป็นหมายเลข 1614733393 ซึ่งจะถูกนำไปแปรค่าผ่าน Resolver ของ Windows ออกมาเป็นหมายเลขไอพี 96.62.224[.]81 เพื่อพรางตัวจากตัวกรองหมายเลขไอพี (IP Filter) ที่น่าสงสัย
จากนั้นตัวสคริปท์ก็จะทำการดาวน์โหลดไฟล์ติดตั้งมัลแวร์ (Payload) ชื่อว่า ISOSimple.msi ซึ่งแอบอ้างว่าเป็นเครื่องมือสำหรับการตั้งค่าเครื่องพิมพ์ “Advanced Printer Configuration Reader” โดยจะทำการติดตั้งตัวเองในโฟลเดอร์ %LOCALAPPDATA%Programs แต่หลบซ่อนตัวเองจากการปรากฏตัวในเมนู Programs and Features หลังจากนั้นก็จะทำการเปิดซอฟต์แวร์สำหรับการจัดการเครื่องพิมพ์ (Printer) ของ Canon ชื่อว่า COTFileReadApp.exe ขึ้นมาเพื่อใช้เทคนิค DLL Sideloading ในการโหลดไฟล์ DLL ของมัลแวร์ชื่อว่า ceiinfolog.dll จากโฟลเดอร์เดียวกันขึ้นมา โดยไฟล์ DLL ดังกล่าวจะทำการดึงไฟล์ DLL อีกตัวหนึ่งชื่อว่า rdCore.dll มาใช้งานเพื่อถอดรหัส (Decryption) มัลแวร์นกต่อ (Loader) ที่ฝังอยู่ภายในไฟล์ Common.Integrator.Preview.wav ออกมา แล้วทำการรันบนหน่วยความจำโดยตรง (In-Memory Execution)
ตัวมัลแวร์ Loader ที่รันอยู่ภายในหน่วยความจำนั้นจะเริ่มเปิดใช้งานฟีเจอร์หลบเลี่ยงการตรวจจับจากระบบ AMSI (Antimalware Scan Interface), ntdll Unhooking, ระบบตรวจสอบการทำงานบนสภาพแวดล้อมจำลอง (Anti-Virtual Machine), และจัดการรันสคริปท์ .NET บนหน่วยความจำโดยตรง เพื่อใช้งาน monitor.raw ซึ่งภายในนั้นมีโค้ดตรรกะ (Logic) สำหรับการสร้างความคงทนบนระบบ (Persistence) ด้วยการสร้างค่า HKCU Run Value ขึ้นมาแล้วทำการตั้งเวลาทำงาน (Task Schedule) ในชื่อ “Canon Configuration Reader” เพื่อให้มัลแวร์สามารถติดตั้งตัวเองใหม่ได้เรื่อย ๆ ถ้าถูกลบทิ้ง และติดตั้งมัลแวร์ RAT ลงเครื่อง
มัลแวร์ RAT ไม่ทราบชื่อดังกล่าวเรียกได้ว่ามีความสามารถอันหลากหลายไม่ว่าจะเป็นการเข้าควบคุมเดสก์ท็อป (Desktop) จากระยะไกล, การลักลอบดักจับภาพและเสียงจากไมโครโฟนและกล้อง, การเปิดใช้งานเว็บเบราว์เซอร์, การสำรวจลาดเลาของระบบ (System Reconnaissance) และการเรียกใช้งานไฟล์ต่าง ๆ หลากรูปแบบไม่ว่าจะเป็น EXE, DLL, MSI, PowerShell และ สคริปท์ Payload ในรูปแบบอื่น ๆ โดยมัลแวร์ตัวนี้จะติดต่อกับเซิร์ฟเวอร์ C2 ด้วยโปรโตคอล DNS-over-HTTPS ผ่านทางโครงสร้างพื้นฐาน (Infrastructure) ที่มีความน่าเชื่อถือสูงอย่าง Cloudflare, Google, และ Quad9