 ขอใบเสนอราคา
เผยมูลค่าความเสียหายจากแคมเปญ Contagious Interview ติดมัลแวร์กว่า 3 หมื่นเครื่อง คริปโตโดนขโมยกว่า 10 ล้านดอล
 Thaiware
ในช่วงรอบปีที่ผ่านมา แคมเปญหนึ่งที่เหล่าแฮกเกอร์ชาวเกาหลีมักใช้งานคงจะหนีไม่พ้นแคมเปญสัมภาษณ์งานปลอมเพื่อหลอกปล่อยมัลแวร์ ซึ่งก็เรียกได้ว่ามีผู้เสียหายจำนวนมาก แต่จะมากแค่ไหนนั้น งานศึกษาแคมเปญในข่าวนี้คงจะตอบคำถามที่คาใจได้
จากรายงานโดยเว็บไซต์ The Hacker News ได้กล่าวถึงงานศึกษาขององค์กร Joint Cybersecurity Advisory ซึ่งเป็นกลุ่มศึกษาและต้านภัยไซเบอร์ภายใต้ความร่วมมือของหลายองค์กรในระดับประเทศ ที่ได้ทำการศึกษาถึงผลกระทบและความเสียหายของกลุ่มแคมเปญสัมภาษณ์งานปลอม หรือ Contagious Interview ซึ่งถูกดำเนินการโดยกลุ่มแฮกเกอร์ ภายใต้ชื่อแคมเปญที่ถูกตั้งชื่อโดยเหล่าทีมวิจัยด้านความปลอดภัยไซเบอร์มากมายหลายชื่อ ไม่ว่าจะเป็น CL-STA-0240, DeceptiveDevelopment, DEV#POPPER, Famous Chollima, Gwisin Gang, PurpleBravo, Tenacious Pungsan, UNC5342, Void Dokkaebi, และ WaterPlum โดยพุ่งเป้าโจมตีไปยังกลุ่มคนหางานที่ทำงานอยู่ในสายนักออกแบบเว็บไซต์, วิศวกรและผู้เชี่ยวชาญพิเศษในวงการคริปโตเคอร์เรนซี บล็อกเชน และ Web3 ซึ่งถ้าเหยื่อหลงเชื่อก็จะนำไปสู่การติดมัลแวร์มากมายหลายชนิด เช่น BeaverTail, InvisibleFerret, FlexibleFerret, GolangGhost, PylangGhost, OtterCookie, RATatouille, OtterCandy, และ StoatWaffle เป็นต้น
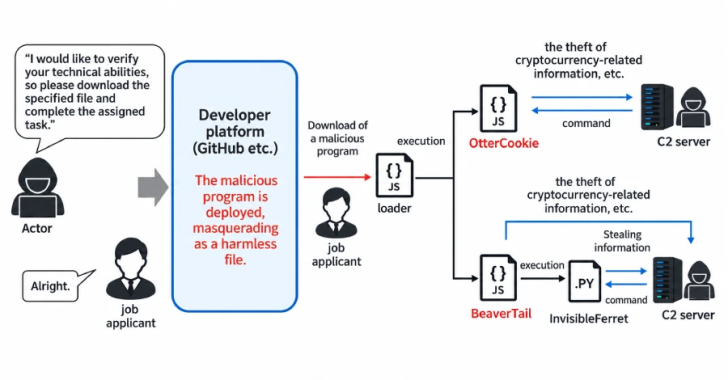
ภาพจาก : https://thehackernews.com/2026/09/contagious-interview-campaign.html
จากรายงานนั้นพบรายละเอียดความเสียหายดังนี้
- มีผู้เสียหายมากกว่า 3 หมื่นราย
- มีกระเป๋าคริปโตเคอร์เรนซี (Crypto Wallet) ถูกแฮกมากถึง 7,000 กระเป๋า
- มูลค่าความเสียหายรวมสูงถึง 10.71 ล้านดอลลาร์สหรัฐ (359,882,775 บาท)
ซี่งจุดประสงค์ในการเข้าถึงกลุ่มเหยื่อนั้นนอกจากจะเป็นการมุ่งหวังขโมยเงินคริปโตเคอร์เรนซีแล้ว ยังมุ่งเข้าขโมยรหัสผ่านและลักลอบเข้าสู่เครือข่าย (Network) ที่เชื่อมต่ออยู่กับเครื่องของเหยื่ออีกด้วย นอกจากนั้นด้วยประสิทธิภาพของมัลแวร์ที่กล่าวไว้ข้างต้น ยังนำไปสู่การสร้างประตูหลังของระบบ หรือ Backdoor เพื่อให้แฮกเกอร์สามารถปล่อยมัลแวร์ลงเครื่องของเหยื่อเพิ่มได้อีกด้วย
จากขอสันนิษฐานโดยทางทีมศึกษาวิจัยนั้นคาดว่ากลุ่มแฮกเกอร์ที่อยู่เบื้องหลังแคมเปญสัมภาษณ์งานปลอมเหล่านี้มีความเกี่ยวข้องกับกลุ่มพนักงานไอทีที่ถูกเรียกว่ากลุ่ม PurpleDelta หรือ Wagemole ซึ่งทำงานให้กับองค์กรลับของรัฐบาลเกาหลีเหนือที่มีชื่อว่า 313 General Bureau of the Munitions Industry Department ในกิจกรรมจารชน โดยจากรายงานการศึกษาของทีมวิจัยจาก DTEX ในช่วงปี ค.ศ. 2025 (พ.ศ. 2568) จาก 2 คลัสเตอร์ของกลุ่มดังกล่าวพบว่าในบางกรณีมีการใช้หมายเลขไอพีเดียวกันซึ่งคาดว่ามาจากฟาร์มแลปท็อป (Laptop Farm) ขณะที่ทำการสมัครงานกับบริษัทจัดการกระดานซื้อขายแลกเปลี่ยนเงินคริปโตเคอร์เรนซี (Crypto Exchange) ของญี่ปุ่น
แคมเปญสัมภาษณ์งานปลอมนั้นเรียกได้ว่าไม่ใช่ของใหม่ เพราะเคยถูกเปิดโปงครั้งแรกในปี ค.ศ. 2022 (พ.ศ. 2565) โดยทีมวิจัยจาก Palo Alto บริษัทผู้เชี่ยวชาญด้านระบบเครือข่าย โดยในครั้งนั้นเป็นการมุ่งเน้นเป้าหมายไปยังกลุ่มนักพัฒนาซอฟต์แวร์ และเหล่าผู้เชี่ยวชาญด้านไอที ผ่านทางโซเชียลมีเดียสำหรับคนทำงานอย่าง Linkedin และกระดานโพสต์งานต่าง ๆ