 ขอใบเสนอราคา
อุกอาจ! บัญชี HBO Max บน Reddit ถูกแฮกใช้เป็นฐานปล่อยมัลแวร์ด้วยโฆษณาปลอมจำนวนมหาศาล

 Sarun_ss777
 Sarun_ss777
เมื่อกล่าวถึงเว็บบอร์ดที่โด่งดัง ถ้าเป็นในไทยคงจะเป็น Pantip แต่ถ้าเป็นระดับสากลก็คงจะหนีไม่พ้น Reddit ที่มีผู้ใช้งานจำนวนมากจนกระทั่งแบรนด์ดังต่าง ๆ ยังต้องเข้าไปเปิดบัญชีอย่างเป็นทางการ (Official Account) เพื่อสื่อสารกับแฟน ๆ และถ้าบัญชีเหล่านั้นโดนแฮกขึ้นมาก็จะเป็นเรื่องใหญ่มาก จากที่บัญชีเหล่านั้นมักจะมีความน่าเชื่อถือสูง อย่างเช่นในข่าวนี้
ภาพจาก : https://cybernews.com/cybercrime/hbo-max-reddit-account-hacked-malware-fake-ads/
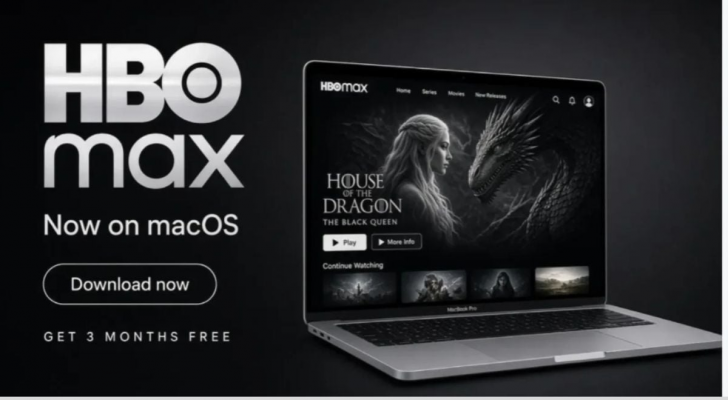
จากรายงานโดยเว็บไซต์ Cyber News ได้กล่าวถึงการตรวจพบกิจกรรมผิดปกติจากบัญชีอย่างเป็นทางการของบริการสตรีมมิงชื่อดัง HBO Max ที่มีชื่อว่า “u/hbomax” บนเว็บบอร์ด Reddit ที่ได้ทำการยิงโฆษณาหลอกลวงเพื่อปล่อยมัลแวร์ประเภทขโมยข้อมูลจากเหยื่อ หรือ Infostealer มากถึง 108 ชิ้นภายในเวลา 48 ชั่วโมงก่อนผู้เกี่ยวข้องจะทำการกอบกู้สถานการณ์ได้ในช่วงต้นเดือนกันยายนที่ผ่านมา โดยโฆษณาชุดดังกล่าวนั้นจะปลอมเลียนแบบโฆษณาของ HBO Max จริง ๆ แต่พอเหยื่อคลิ๊กเพื่อที่จะดาวน์โหลด HBO Max ตามที่ได้โฆษณาไว้ กลับนำไปสู่หน้าจอหลอกให้เหยื่อนำโค้ดไปวางบนฟีเจอร์ Terminal (ซึ่งเป็นฟีเจอร์สำหรับรันคำสั่งบน macOS) ซึ่งถ้าเหยื่อหลงเชื่อก็จะนำไปสู่การติดตั้งมัลแวร์ในท้ายที่สุด ซึ่งวิธีการดังกล่าวนั้นเรียกว่า ClickFix ทำให้การโจมตีในครั้งนี้ถูกตั้งชื่อว่า HBO ClickFix ตามวิธีการดังกล่าว
นอกจากโฆษณา HBO Max ที่ถูกนำมาใช้หลอกลวงเหยื่อแล้ว ยังมีโฆษณาอื่น ๆ อีกจากทั้งหมด 108 ชิ้น โดยแบ่งออกได้ดังนี้
- โฆษณา HBO Max 40 ชิ้น
- โฆษณา OpenAI Codex 36 ชิ้น
- นอกจากนั้นจะเป็นโฆษณาแอปพลิเคชันจำพวก macOS Disk Utility และ เครื่องมือ Desktop Developer
สำหรับมัลแวร์ Infostealer ที่ถูกใช้บนแคมเปญนี้นั้น ทางผู้ที่ตรวจพบไม่ได้กล่าวว่าชื่ออะไรแต่อย่างใด แต่ได้มีการกล่าวว่ามัลแวร์ตัวนี้มีประวัติการแพร่กระจายไปยังเครื่องที่ใช้ macOS มากถึง 10 ล้านเครื่องตั้งแต่อดีตถึงปัจจุบัน โดยมีความสามารถในการขโมยรหัสผ่าน, ไฟล์ Cookie, ประวัติการท่องเว็บไซต์ และข้อมูลอ่อนไหวอื่น ๆ ทำให้สันนิษฐานได้ว่า มัลแวร์ตัวดังกล่าวอาจเป็น AMOS หรือ Atomic Stealer อันโด่งดังที่ได้เคยมีข่าวมามากมายหลายหนแล้ว