 ขอใบเสนอราคา
มัลแวร์ดังบน Android "Gigabud" ใช้การโคลนแอปเพื่อเลี่ยงการถูกตรวจจับ

 Sarun_ss777
 Sarun_ss777
เมื่อคุณติดตามข่าวของมัลแวร์ที่โจมตีระบบปฏิบัติการ Android นั้น คุณมักจะได้เห็นการกลับมาของมัลแวร์เก่า ๆ เสมือนเป็นเหล้าเก่าในขวดใหม่เสมอ เพราะมัลแวร์พวกนี้มักจะมีการอัปเกรดเวอร์ชันให้มีความสามารถที่ร้ายกาจไปกว่าเดิมทั้งที่เป็นมัลแวร์ตัวเดียวกัน เช่นในข่าวนี้
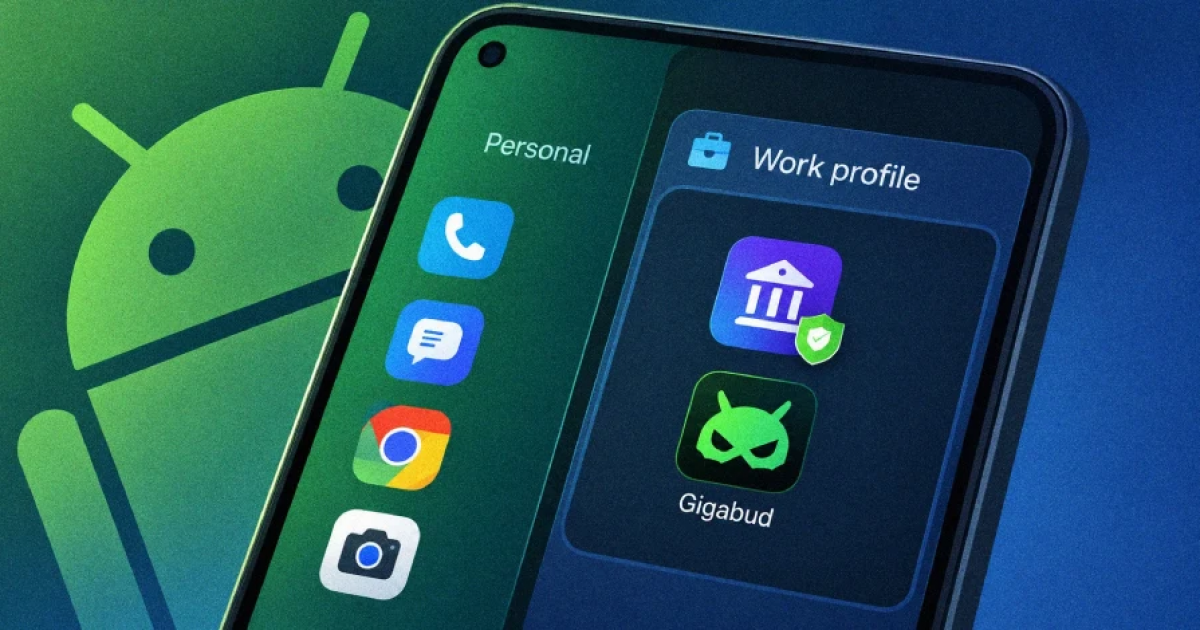
จากรายงานโดยเว็บไซต์ Infosecurity Magazine ได้กล่าวถึงการที่ทีมวิจัยจาก Group-IB บริษัทผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์จากประเทศสิงคโปร์ ตรวจพบถึงการกลับมาของมัลแวร์ประเภทดูดเงินจากบัญชีธนาคารของเหยื่อ (Banking Trojan) ชื่อ Gigabud โดยครั้งนี้เป็นการจับมือร่วมกับแอปพลิเคชันสำหรับการโคลนแอปอื่น (App Cloning) ชื่อ Vwork ซึ่งเป็นการพัฒนาต่อยอด (Fork) มาจากแอปพลิเคชัน Shelter สำหรับใช้ในแคมเปญการโจมตีทางไซเบอร์โดยเฉพาะ ทางทีมวิจัยได้เผยว่าได้ตรวจพบการแพร่กระจายมัลแวร์แบบครบวงจร (Full Infection Chain) ในประเทศอินโดนีเซีย และพบตัวอย่างของมัลแวร์ (Malware Sample) จากประเทศอื่น ๆ อีกหลายประเทศ เช่น บราซิล, โคลอมเบีย, อียิปต์, เม็กซิโก, ตุรกี และประเทศไทย
การทำงานของ Vwork นั้นจะเป็นการใช้งานโปรไฟล์ทำงาน (Work Profile) ทำการโคลนแอปพลิเคชันไปไว้ในสภาวะแวดล้อมแบบแยกส่วน (Isolated Environment) ซึ่งการทำงานนี้จะมีการใช้งานแบบ Interface ที่เปิดโอกาสให้แอปต่าง ๆ บนเครื่องสามารถเรียกใช้งานได้ ซึ่งสอดคล้องกับที่ภายในมัลแวร์ Gigabud นั้นมีการฝังโค้ดสำหรับการใช้งานฟังก์ชันนี้ของ Vwork โดยเฉพาะ รวมถึง 3 คำสั่ง (Command) ที่เกี่ยวข้องอย่าง คำสั่งสำหรับการตั้งค่าโปรไฟล์, คำสั่งให้โคลนแอปที่ถูกระบุชื่อไว้ และคำสั่งรายงานกลับว่าแอปไหนที่ถูกโคลนไปแล้ว โดยในการโคลนแอปพลิเคชันทุกครั้งนั้นตัวมัลแวร์จะทำการเรียกใช้โทเคน (Token) จากเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) ซึ่งจุดประสงค์ของการโคลนแอปพลิเคชันนั้นก็เนื่องจากเป็นการหลบเลี่ยงการถูกตรวจจับ เพราะระบบการตรวจจับแบบตรวจจับอัตลักษณ์ หรือ Signature-based นั้นจะไม่สามารถตรวจแอปพลิเคชันข้ามโปรไฟล์ได้
นั่นทำให้แฮกเกอร์สามารถทำการซ้อนหน้าจอปลอม (Overlay Attack) เพื่อหลอกขโมยรหัสผ่านจากเหยื่อ และนำไปใช้งานทำธุรกรรมจากแอปที่โคลนมาที่อยู่ใน Work Profile ได้อย่างง่ายดาย และความร้ายกาจของมัลแวร์ Gigabud รุ่นใหม่นี้เองทำให้ที่อินโดนีเซียระหว่างเดือน กุมภาพันธ์ ถึง กรกฎาคม ปีนี้นั้นมีเครื่องติดมัลแวร์มากถึง 1,469 เครื่อง โดยมีกว่า 1,281 เครื่องที่ต้องสงสัยว่าถูกขโมยรหัสผ่านล็อกอิน และมีรายงานความเสียหายแล้วเป็นจำนวนเงินมากถึง 960,939 ดอลลาร์สหรัฐ (32,071,325 บาท) เลยทีเดียว