 ขอใบเสนอราคา
นักวิจัยเผยว่า Client เถื่อนของ Minecraft ยังคงส่งมัลแวร์ลงเครื่อง แม้โครงสร้างพื้นฐานโดนปราบปรามแล้ว

 Sarun_ss777
 Sarun_ss777
วงการวิดีโอเกมกับมัลแวร์นั้นเรียกได้ว่าไม่ใช่ของแปลก ดังนั้นผู้เล่นจะต้องมีความระมัดระวังตัวอยู่เสมอ และในบางกรณีถึงแม้แฮกเกอร์หรือโครงสร้างพื้นฐาน (Infrastructure) ที่อยู่เบื้องหลังมัลแวร์ที่แอบอ้างวิดีโอเกมนั้นจะถูกปราบปรามไปแล้วก็ตาม ตัวมัลแวร์ก็ยังสามารถถูกปล่อยลงสู่เครื่องของเหยื่อได้อยู่ เช่นในกรณีนี้
จากรายงานโดยเว็บไซต์ Infosecurity Magazine ได้กล่าวถึงการที่ทีมวิจัยจาก McAfee บริษัทผู้พัฒนาโปรแกรมแอนตี้ไวรัส (Anti-Virus) ชื่อดัง ได้ตรวจพบว่า ถึงแม้ตัวโครงสร้างพื้นฐานอย่างเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) ของมัลแวร์ Weedhack ซึ่งเป็นมัลแวร์ที่มากับ ไคลเอ็นต์ (Client) ของวิดีโอเกม Minecraft (เถื่อน) จะถูกปิดการใช้งานไปแล้วในช่วงเดือนกรกฎาคมที่ผ่านมาด้วยฝีมือของทาง McAfee หลังจากที่ก่อนหน้าแพร่ระบาดจนเครื่องของเกมเมอร์ถึง 116,464 เครื่องต้องติดมัลแวร์ แต่ก็ยังคงมีความพยายามในการเข้าถึงเว็บไซต์เหล่านี้อยู่มากถึง 6,300 ครั้ง แต่ทั้งหมดได้ถูกบล็อกโดยโปรแกรม McAfee WebAdvisor จนหมด แสดงให้เห็นว่าตัวแคมเปญของมัลแวร์ตัวนี้ยังคงทำงานอยู่
ภาพจาก : https://www.infosecurity-magazine.com/news/fake-minecraft-weedhack-malware/
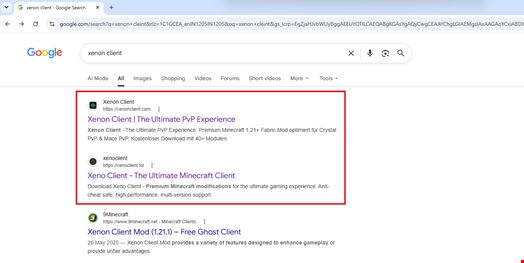
ซึ่งเมื่อทางทีมวิจัยได้ทำการสืบลึกลงไปก็พบว่า แฮกเกอร์ที่อยู่เบื้องหลังได้ทำการพัฒนาตัวแคมเปญโดยแทนที่จะสร้างโครงสร้างพื้นฐานของมาใหม่ทั้งหมด กลับเปลี่ยนแหล่งปล่อยไฟล์ที่สอดไส้มัลแวร์ผ่านทางช่องทางอื่นแทน โดยช่องทางที่สำคัญนั้นคือบริการที่มีความน่าเชื่อถือต่าง ๆ โดยสามารถแบ่งปริมาณการแพร่กระจายมัลแวร์ผ่านช่องทางต่าง ๆ ได้ดังนี้
- Discord (49.6%)
- MediaFire (23.4%)
- GitHub (8.2%)
- Dropbox (4.6%)
ส่วนที่เหลือจะเป็นเว็บไซต์ที่ทำเลียนแบบเว็บไซต์ที่ทำเลียนแบบผู้จัดจำหน่าย (Reseller) Minecraft โดยในบางครั้งอาจเป็นการนำเสนอเครื่องมือช่วยเล่นเกม (Tool) ที่ปกติจะเป็นเครื่องมือให้จ่ายเงินมาแบบให้ใช้ฟรีเพื่อล่อลวงให้เหยื่อกดลิงก์อีกทีหนึ่ง นอกจากนั้นทางทีมวิจัยยังพบว่าเว็บไซต์เหล่านี้มีการใช้วิธีการวางยาระบบการค้นหา หรือ SEO Poisoning เพื่อให้ตัวเว็บไซต์ขึ้นมาหน้าแรก ๆ ล่อลวงให้เหยื่อกด ไม่เพียงเท่านั้น เว็บไซต์เหล่านี้ยังมีการใช้ปัญญาประดิษฐ์ หรือ AI (Artificial Intelligence) มาใช้ในการทำเว็บไซต์ปลอมอีกด้วย