 ขอใบเสนอราคา
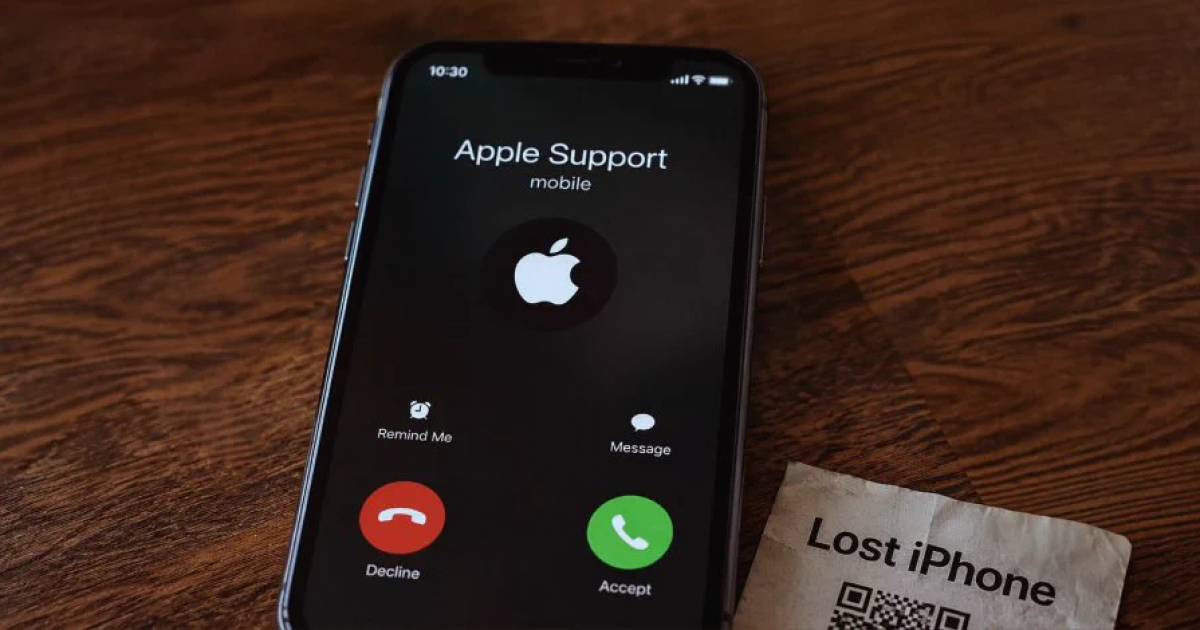
มือถือหายก็ต้องระวัง พบ Apple Support (ปลอม) โทรหาเหยื่อที่มือถือโดนขโมยเพื่อขอรหัสปลดล็อก

 Sarun_ss777
 Sarun_ss777
ปัจจุบันนั้นโทรศัพท์มือถือคงจะเป็นสิ่งที่ขาดไม่ได้ไปแล้ว เพราะการยืนยันตัวตน และการทำงานต่าง ๆ ล้วนแต่ต้องใช้งานโทรศัพท์มือถือทั้งสิ้น ดังนั้นการที่โทรศัพท์มือถือหายจึงเป็นปัญหาที่ใหญ่มาก และกรณีนี้อาจจะทำให้เหยื่อรู้สึกซวยซ้ำซ้อนได้
จากรายงานโดยเว็บไซต์ The Hacker News ได้กล่าวถึงการตรวจพบแคมเปญการหลอกลวงแบบ Phishing ที่เล็งเป้าไปยังกลุ่มผู้ใช้งานโทรศัพท์ iPhone ที่ถูกขโมย เพื่อหลอกขโมยรหัสปลดล็อกโทรศัพท์ iPhone รวมไปถึงการหลอกขอรหัสเพื่อใช้งานบัญชี Apple ID ผ่านทางคอลเซ็นเตอร์ (Call Center) แบบปัญญาประดิษฐ์ (AI หรือ Artificial Intelligence) ด้วยการแอบอ้างว่ามาจาก Apple Support ที่จะมาช่วยเหยื่อที่โดนขโมยโทรศัพท์ ซึ่งปฏิบัติการดังกล่าวนั้นเป็นส่วนหนึ่งของระบบแพลตฟอร์ม AnonyMousKIT โดยระบบนี้เป็นระบบบริการหลอกลวง Phishing แบบเช่าใช้งาน (PhaaS หรือ Phishing-as-a-Service) ซึ่งชุดเครื่องมือนี้มีการคิดค่าบริการที่ถูกมากสำหรับแฮกเกอร์ โดยคิดค่าส่งอีเมลหลอกลวงเพียงแค่ 1.5 เครดิต (Credit), ส่งข้อความสั้น (SMS หรือ Short Message Service) ขึ้นอยู่กับ Sender ID, บันทึกการพูดคุยด้วยเสียงผ่านทาง Whatsapp แค่ 1 เครดิต, และบริการใช้ผู้ช่วยพูดแบบ AI (AI Voice Agent) เพียงแค่ 2 เครดิต
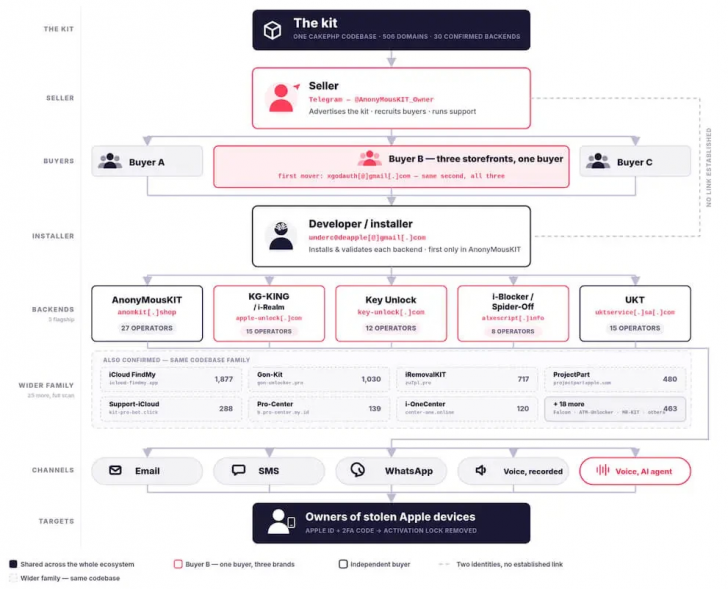
ภาพจาก : https://thehackernews.com/2026/08/fake-apple-support-ai-calls-target.html
จากการเปิดเผยโดยทีมวิจัย SOCRadar Threat Research Unit (STRU) นั้นได้เผยในส่วนของการหลอกลวงว่า ทางแฮกเกอร์ที่อยู่เบื้องหลังการขโมยโทรศัพท์มือถือจะทำการดึงข้อมูลหมายเลขระบุโมเดลของเครื่อง (Apple Model Identifier) และสถานะของ Find My (ฟีเจอร์ที่ใช้ในการตรวจสอบโทรศัพท์ iPhone ที่หายไป) หลอกให้เหยื่อกดลิงก์ (ปลอม) เพื่อเข้าไปดูหน้าเพจที่ทำเลียนแบบเว็บไซต์ของ Apple พร้อมแผนที่แสดงตำแหน่งจริง ซึ่งแฮกเกอร์จะส่งให้ผ่านทางช่องทางอีเมล หรือ ข้อความ SMS จากนั้นจึงใช้งานแพลตฟอร์ม AI อย่าง Vapi เพื่อสร้างตัวตนสมมติ (Persona) แล้วทำการโทรมาหาเหยื่อเพื่อหลอกขอรหัสโดยหลอกว่าเป็นการยืนยันตัวตน ซึ่งถ้าเหยื่อเผลอให้ไปก็จะนำไปสู่การเข้าถึงข้อมูลในโทรศัพท์มือถือที่ถูกขโมยไปในทันที
ทางทีมวิจัยยังได้ตรวจสอบแล้วพบว่าอีเมลหลอกลวงต่าง ๆ ที่มาจากแคมเปญนี้ ต่างมีบุคลิกที่คล้ายกันดังนี้
- หัวอีเมล (Subject Line) มักจะใช้ว่า "Your device has been found" และ "Alert"
- ชื่อแสดงตัวผู้ส่ง (Display Name) มักจะระบุว่ามาจาก Apple, Find My, Apple Support, และ Apple Assistance
- บันทึกการส่ง (Send Log) พบว่ามาจากอีเมลชื่อว่า noreplyapple00000[@]gmail[.]com เสียส่วนมาก มีเพียงการส่งไม่กี่ครั้งเท่านั้นที่มาจากอีเมลอื่น
- ข้อความหลอกลวงทั้งหมดมีการระบุพิกัดจริงของเครื่อง เช่น Johannesburg, Abuja, Buenos Aires, Maputo, และ Mumbai
- หน้าเว็บดักข้อมูลเพื่อระบุตัวตนเหยื่อที่ใช้หลอกให้เหยื่อเข้า มักจะเป็น URL ในรูปแบบ/help?TOKEN
เรียกได้ว่าเป็นแคมเปญที่อันตรายมาก แม้จะเกิดขึ้นต่างประเทศและยังไม่มีรายงานการหลอกลวงดังกล่าวในประเทศไทย ณ ปัจจุบัน แต่ผู้ใช้งาน iPhone ก็ควรจะมีความระมัดระวังเป็นอย่างสูงต่อการหลอกลวงในรูปแบบดังกล่าว