 ขอใบเสนอราคา
ผู้เชี่ยวชาญเตือน มัลแวร์ ToxicPanda 2.0 กำลังออกปล้นเงินในบัญชีของผู้ใช้งาน Android

 Sarun_ss777
 Sarun_ss777
มัลแวร์ประเภทหนึ่งที่เรียกว่าเป็นที่นิยมและสร้างดราม่ากับผู้ใช้งานมากเพราะนำไปสู่การสูญเสียเงินจริง ๆ คงจะหนีไม่พ้นมัลแวร์ประเภทดูดเงินจากบัญชีธนาคารของเหยื่อ หรือ Banking Trojan และในครั้งนี้ก็เป็นการกลับมาของมัลแวร์เก่าแต่เป็นเวอร์ชันใหม่อีกครั้งหนึ่ง
จากรายงานโดยเว็บไซต์ Cyber Security News ได้กล่าวถึงการตรวจพบการกลับมาของมัลแวร์ ToxicPanda ในเวอร์ชันใหม่ภายใต้ชื่อ ToxicPanda 2.0 โดยทีมวิจัยจาก Zimperium บริษัทผู้เชี่ยวชาญด้านการรักษาความปลอดภัยบนโทรศัพท์มือถือ ซึ่งทางทีมวิจัยได้กล่าวว่า มัลแวร์เวอร์ชันใหม่นี้นั้นมีการอัปเกรดความสามารถขึ้นอย่างมาก โดยตัวมัลแวร์ได้ขยายจำนวนแอปพลิเคชันที่เป็นเป้าหมายของการขโมยเงินและข้อมูลมากขึ้นกว่าเดิม ซึ่งตัวมัลแวร์มีความสามารถในการขโมยรหัส PIN จากแอปพลิเคชันธนาคารและคริปโตเคอร์เรนซีมากถึง 140 แอป ทั้งยังมีความสามารถในการซ้อนหน้าจอ (Overlay Attack) เพื่อขโมยรหัสเข้าใช้งานบนแอปของสถาบันการเงินมากถึง 349 แอป ใน 16 ประเทศทั่วโลก ไม่เพียงเท่านั้นมัลแวร์เวอร์ชันนี้ยังรองรับคำสั่ง (Command) มากถึง 167 คำสั่ง เรียกได้ว่ามีความสามารถที่หลากหลายมาก
ภาพจาก : https://cybersecuritynews.com/toxicpanda-android-malware/
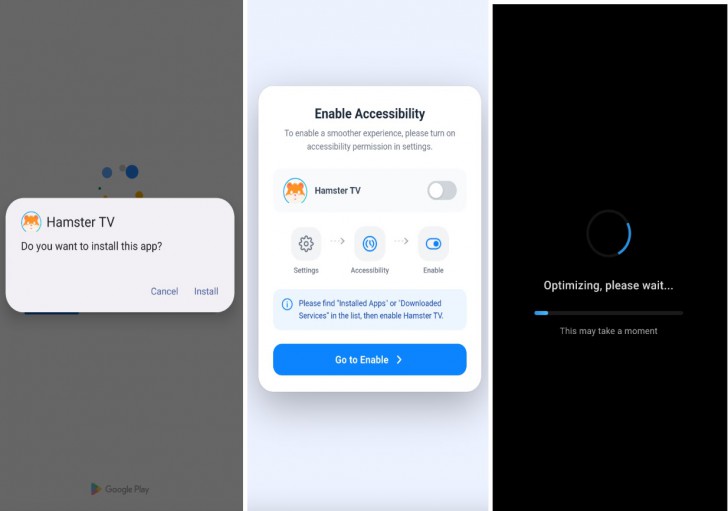
ทางทีมวิจัยรายงานว่า การแพร่ระบาดของมัลแวร์ตัวนี้จะเริ่มจากการหลอกให้เหยื่อทำการติดตั้งแอปพลิเคชันปลอมซึ่งจะทำหน้าที่เป็นมัลแวร์นกต่อ (Dropper) หลังจากที่รันขึ้นมาตัวมัลแวร์ก็จะทำการเด้งหน้าจอที่มีอินเทอร์เฟซ (Interface) คล้ายคลึงกับแอปสโตร์อย่างเป็นทางการของระบบ Android อย่าง Google Play เพื่อติดตั้งและขอสิทธิ์ที่เกี่ยวข้องกับการใช้งานเครือข่ายส่วนตัวเสมือน (VPN หรือ Virtual Private Network) หลังจากติดตั้งเสร็จ ตัวแอปปลอมก็จะทำการขอสิทธิ์ในการใช้งานโหมดสำหรับช่วยเหลือผู้ใช้งานที่พิการ หรือ Accesibility Mode ในทันที ซึ่งการขอสิทธิ์นี้จะช่วยให้มัลแวร์สามารถทำการติดตาม (Monitor) แอปพลิเคชันเป้าหมาย, แอบเก็บข้อมูลบนหน้าจอ, ดักจับการพิมพ์ (Keylogging), ซ้อนหน้าจอ, และช่วยให้แฮกเกอร์สามารถเข้าถึงเครื่องของเหยื่อจากระยะไกลได้ (Remote Access) นอกจากนั้นหลังจากติดตั้งเสร็จตัวมัลแวร์จะทำการรวบรวมรายชื่อแอปพลิเคชัน, ชื่อแพ็คเกจ (Package), และไอคอนของแอปพลิเคชันเหล่านั้นกลับไปยังเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) เพื่อใช้ในขั้นตอนถัดไป
จากนั้นเมื่อเหยื่อเรียกได้งานแอปพลิเคชันเกี่ยวกับการเงินที่อยู่ในลิสต์รายชื่อแอปพลิเคชันเป้าหมายของมัลแวร์ ตัวมัลแวร์ก็จะติดต่อกับทางเซิร์ฟเวอร์ C2 เพื่อขอไฟล์สำหรับซ้อนทับหน้าจอแอปพลิเคชันในรูปแบบไฟล์ HTML ขึ้นมาเพื่อดักเก็บข้อมูลล็อกอินผ่านทางการปลอมเป็นหน้าล็อกอิน นอกจากนั้นตัวมัลแวร์ยังสามารถซ้อนหน้าจอใส (Transparent) เหนือหน้าจอป้อนข้อมูลของแอปพลิเคชันธนาคาร (Banking Keypad) ไม่เพียงเท่านั้นตัวมัลแวร์ยังสามารถใช้การซ้อนหน้าจอด้วยหน้าจอปลดล็อกมือถือปลอม เพื่อดักเก็บรหัสปลดล็อกหน้าจอได้อีกด้วย
ความสามารถยังไม่หมดเพียงเท่านั้น ตัวมัลแวร์ยังมีความสามารถในการใช้คำสั่ง เพื่ออัปเดตรายชื่อแอปพลิเคชันเป้าหมายและคำค้นหา (Keyword) ที่ใช้ในการดักจับรหัส PIN ได้อย่างยืดหยุ่นโดยไม่ต้องติดตั้งแอปพลิเคชันแฝงมัลแวร์ตัวใหม่บนเครื่องของเหยื่อ นอกจากนั้นยังมีการใช้ประโยชน์จาก Accessibility Mode เพื่อเปิดใช้งาน โหมดนักพัฒนาหรือ Developer Options เพื่อเปิดใช้งาน Wireless Debugging ที่จะช่วยให้มัลแวร์และแฮกเกอร์มีสิทธิ์ในการเข้าถึงเครื่องของเหยื่อในระดับสูงสุด หรือ Shell ด้วยการจับคู่ (Pair) ตัว ADB Client บนเครื่องของเหยื่อเองผ่านหมายเลขไอพี 127.0.0.1 เรียกได้ว่าสามารถใช้ทางลัดเลาะ เข้าควบคุมเครื่องได้อย่างเบ็ดเสร็จเด็ดขาด