 ขอใบเสนอราคา
แฮกเกอร์งัดสารพัดเทคนิคจนแฮกกล้องวงจรปิด Dahua ได้มากถึงหมื่นกว่าเครื่อง

 Sarun_ss777
 Sarun_ss777
กล้องวงจรปิดนั้นถูกพัฒนาขึ้นมาเพื่อเพิ่มความอุ่นใจให้กับเจ้าของสถานที่ แต่กล้องวงจรปิดหลากแบรนด์กลับมีช่องโหว่ความปลอดภัยให้ถูกแฮกเข้าได้ง่าย ดังเช่นในกรณีนี้
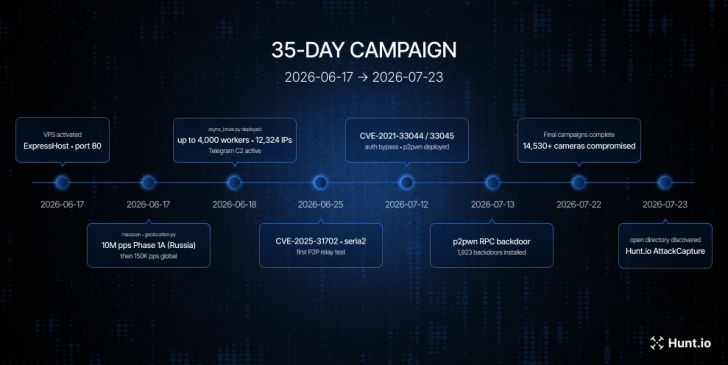
จากรายงานโดยเว็บไซต์ The Hacker News ได้กล่าวถึงการที่ทีมวิจัยจาก Hunt.io ได้ตรวจพบแคมเปญการแฮกกล้องวงจรปิดแบรนด์ Dahua กว่า 14,530 ตัวระหว่างวันที่ 17 มิถุนายน ถึง 22 กรกฎาคม ที่ผ่านมา โดยทางทีมวิจัยเปิดเผยว่าการตรวจพบดังกล่าวนั้นมาจากการที่โฟลเดอร์สำหรับการทำงานในแคมเปญ หรือ Working Folder ขนาด 407 MB (เมกะไบต์) หลุดออกมา โดยภายในโฟลเดอร์นั้นมีไฟล์บรรจุอยู่กว่า 2,616 ไฟล์ ในโฟลเดอร์ย่อยถึง 256 โฟลเดอร์ ซึ่งภายในนั้นมีทั้งไฟล์บันทึกการทำงาน (Log), บันทึกการใช้งาน Shell (Shell History), และเครื่องมือต่าง ๆ ที่ถูกใช้งานอีกมากมาย นำมาสู่การตั้งชื่อปฏิบัติการแฮกดังกล่าวว่า Operation CameraSwarm ทางทีมวิจัยยังได้ผลสรุปอีกว่าเหตุการณ์การแฮกที่เกิดขึ้นนั้นเกิดขึ้นในแถบประเทศยูเครน และ รัสเซีย
ภาพจาก : https://thehackernews.com/2026/08/hackers-compromised-14500-dahua-devices.html
ซึ่งในการแฮกนั้น แฮกเกอร์ได้ใช้กลยุทธ์และเครื่องมือต่าง ๆ เพื่อฝ่าช่องโหว่ความปลอดภัย และเข้าควบคุมกล้อง โดยในหมู่กล้องที่ถูกแฮกได้กว่า 14,530 ตัว นั้นแฮกเกอร์ได้ใช้วิธีการแฮกที่ต่างกันดังนี้
- แฮกด้วยการใช้งานรหัสเข้าใช้งาน (Credential) ที่รีั่วไหลออกมา ถึง 12,324 ตัว
- แฮกด้วยการใช้งารช่องโหว่ความปลอดภัย CVE-2021-33044 และ CVE-2021-33045 เพื่อฝ่าระบบยืนยันตัวตน (Authentication Bypass) 1.923 ตัว โดยกล้องเหล่านี้ได้ถูกตั้งค่าเพื่อให้แฮกเกอร์สามารถเข้าใช้งานได้ตลอดเวลา (Persistence)
- แฮกกล้องที่อยู่หลังระบบ NAT (Network Address Translation) ผ่านการใช้เทคนิค P2P Relay ด้วยการใช้งานหมายเลขซีเรียล (Serial Number) 283 ตัว
โดยเมื่อทำการเจาะลึกลงไปแล้วจะพบว่าช่องทางเข้าถึงกล้องแต่ละช่องนั้นล้วนแต่มีความน่าสนใจอย่างยิ่ง ซึ่งอย่างแรกนั้นชัดเจนมากคือเกิดขึ้นจากการตั้งรหัสผ่านที่ถูกเจาะง่ายหรือการถูกลักลอบขโมยข้อมูลโดยมัลแวร์มาก่อนหน้า ขณะที่ ช่องทางที่สองซึ่งเป็นการฝ่าระบบยืนยันตัวตนนั้น ตัวช่องโหว่เรียกได้ว่ามีความน่าสนใจ โดยทั้งสองช่องโหว่นั้นถูกตรวจพบในช่วงปี ค.ศ. 2021 (พ.ศ. 2564) ซึ่งมีรายละเอียดังนี้
- CVE-2021-33044 ได้รับคะแนนความอันตราย CVSS Score ที่สูงถึง 9.8 หรือร้ายแรงมาก เป็นช่องโหว่ที่จะถูกเปิดขึ้นเมื่อแฮกเกอร์ส่งแพ็คเก็ต (Packet) ที่ถูกระบุว่าเป็น NetKeyboard ระหว่างช่องยืนยันตัวตน ตัวระบบของกล้องจะทำการยอมรับแพ็คเก็ตดังกล่าวดังกล่าวและอนุมัติให้ใช้งานเซสชันเสมือนยืนยันตัวตนเรียบร้อยแล้วในทันที่
- CVE-2021-33045 อีกช่องโหว่ที่ได้รับคะแนน CVSS Score ที่สูงถึง 9.8 หรือร้ายแรงมาก เป็นช่องโหว่ที่จะทำงานเมื่อได้รับคำขอล็อกอิน (Login Request) ที่ระบุที่มาว่ามาจาก 127.0.0.1 ซึ่งเป็นเลขไอพีของเครื่องเอง ทำให้ตัวตรรกะการล็อกอินของเครื่องนั้นมาจากในตัวเครื่องเองเปิดทางให้ผู้ที่ส่ง หรือ แพ็คเก็ตที่ส่งคำขอมานั้นสามารถเข้าสู่ระบบได้ในทันที
ส่วนช่องทางที่ 3 ซึ่งเป็นการใช้เทคนิค P2P Relay นั้นก็น่าสนใจมาก จากการที่ทีมวิจัยจาก ITRES Labs บริษัทผู้เชี่ยวชาญด้านการรับมือภัยไซเบอร์ พบว่ากล้อง Dahua ที่ใช้เฟิร์มแวร์ (Firmware) รุ่นก่อนปี ค.ศ. 2024 (พ.ศ. 2567) นั้นมีช่องโหว่ด้านการออกแบบที่เปิดช่องให้ผู้ที่มีหมายเลขรหัสซีเรียลที่ถูกต้องนั้นสามารถขอให้เซิร์ฟเวอร์ Easy4IP Cloud Relay เปิดอุโมงค์สื่อสาร (Relay Path) แบบเครื่องต่อเครื่อง (P2P หรือ Peer-to-Peer) ระหว่างเครื่องของแฮกเกอร์กับตัวกล้องได้ทันทีโดยไม่ต้องมีรหัสผ่าน หรือโทเคนยืนยันตัวตน (Authentication Token) แต่อย่างใด ทั้งยังเป็นการทำให้การป้องกันด้วยการใช้ระบบ NAT ใช้งานไม่ได้อีกด้วย นำไปสู่การที่แฮกเกอร์สามารถส่งแพ็คเกจ (Package) มัลแวร์หรือเครื่องมือแฮก (Hacking Tool) เข้าสู่ระบบควบคุมภายในกล้องอย่าง Web Service หรือ SDK Interface ได้โดยตรงในทันที
ทาง Dahua ได้ยืนยันว่าทางบริษัทรับทราบถึงช่องโหว่ความปลอดภัยเหล่านี้มาตั้งแต่ปี ค.ศ. 2021 (พ.ศ. 2564) และได้ทำการทยอยออกเฟิร์มแวร์ใหม่เพื่ออุดช่องโหว่จนครบถ้วนแล้ว ทางบริษัทจึงได้ขอให้ผู้ใช้งานกล้องอย่านิ่งนอนใจและอัปเดตเฟิร์มแวร์ขึ้นเป็นรุ่นใหม่ล่าสุดในทันทีเพื่อความปลอดภัย