 ขอใบเสนอราคา
ระวัง ข้อความเสียงปลอมผ่านทางอีเมล หลอกให้เข้าเว็บมิจฉาชีพเพื่อฝังมัลแวร์ลงเครื่อง

 Sarun_ss777
 Sarun_ss777
การหลอกลวงให้เปิดลิงก์หรือไฟล์ปลอมผ่านทางอีเมล หรือที่ถูกเรียกว่า eMail Phishing นั้น ถึงแม้จะเป็นวิธีการง่าย ๆ แต่ก็สามารถหลอกลวงคนได้มากมายในต้นทุนที่ต่ำ ทำให้ยังคงถูกใช้งานกันอยู่ และในคราวนี้วิธีการนี้ก็ได้ตกเป็นข่าวอีกครั้ง
จากเว็บไซต์อย่างเป็นทางการขององค์กร NCSC (National Cyber Security Centre) หรือ องค์กรความปลอดภัยไซเบอร์แห่งชาติ แห่งประเทศสวิตเซอร์แลนด์ ได้กล่าวถึงการที่ในช่วงเดือนมิถุนายนที่ผ่านมานั้น ทางองค์กรได้รับรายงานถึงการหลอกลวงแบบสแกม (Scamming) ด้วยการใช้ข้อความเสียง (Voicemail) ปลอมส่งผ่านทางอีเมลมากกว่าปกติ ซึ่งทางองค์กรเผยว่า แฮกเกอร์หรือผู้ที่อยู่เบื้องหลังนั้นจะปลอมแปลงอีเมลการแจ้งเตือนดังกล่าวให้เหมือนว่ามาจากบริการของทางไมโครซอฟท์อย่าง Microsoft 365 หรือ OneDrive for Business ซึ่งมีการปลอมแปลงจนเหมือนจดหมายแจ้งเหตุของทางบริการของจริง และในอีกกรณีหนึ่งนั้นแฮกเกอร์อาจส่งข้อความข่มขู่เอาชีวิต หรือ “Death Notice” ซึ่งเป็นการเล่นกับอารมณ์อ่อนไหวของเหยื่อให้เหยื่อรีบทำตามที่แฮกเกอร์สั่ง
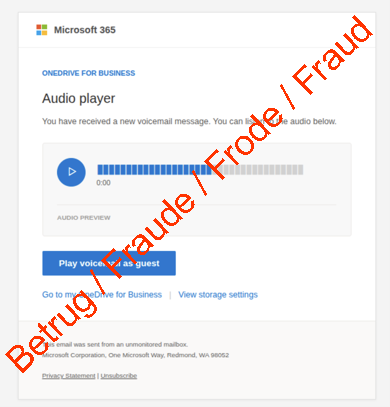
ภาพจาก : https://www.ncsc.admin.ch/ncsc/en/home/aktuell/im-fokus/2026/wochenrueckblick_25.html
ทางองค์กรได้ทำการยกตัวอย่างอย่างละเอียดมา 2 รูปแบบ ดังนี้
รูปแบบแรกนั้นแฮกเกอร์จะแนบไฟล์ภายในอีเมลชื่อ "audio_Y6CEKNH8OE.zip" โดยอ้างว่ามีไฟล์เสียงอยู่ภายใน พร้อมกับเนื้อความอีเมลที่ชักชวนให้เหยื่อเปิดไฟล์ดังกล่าวขึ้นมา ซึ่งถ้าเหยื่อเผลอเปิดก็จะเป็นการติดตั้งมัลแวร์ลงสู่เครื่องในทันที
ในอีกรูปแบบหนึ่งนั้นแฮกเกอร์จะใช้ลิงก์ปลอมที่อ้างว่าเป็นลิงก์ข้อความเสียง ซึ่งถ้าเหยื่อเผลอกดไปก็จะนำพาไปสู่หน้าล็อกอินเข้าใช้งานบริการของทางไมโครซอฟท์ที่ถูกทำปลอมขึ้นมาอย่างแนบเนียน พร้อมหน้าจอเครื่องเล่นเสียง (Audio Player) โดยแฮกเกอร์จะหลอกให้เหยื่อกดปุ่ม "Play voicemail as guest" แล้วเข้าสู่ขั้นตอนในการหลอกลวงเพื่อขโมยรหัสผ่านในการล็อกอินเข้าสู่ระบบบริการของไมโครซอฟท์ต่อไป
ทางองค์กรได้กล่าวอีกว่า แคมเปญดังกล่าวนั้นเป็นการโจมตีแบบลูกโซ่ (Chain Phishing) ที่ไม่จบแค่เหยื่อติดมัลแวร์หรือโดนขโมยรหัสผ่าน เพราะบัญชีที่แฮกเกอร์ได้ไปนั้นจะถูกนำไปส่งอีเมลหลอกลวงแบบ Phishing ต่อโดยอาศัยความน่าเชื่อถือของตัวอีเมล ซึ่งสามารถนำไปสู่การหลอกลวงทั้งภายในองค์กรของเหยื่อ และภายนอกองค์กร เช่น การส่งอีเมลหลอกลวงไปยังลูกค้า และ คู่ค้า (Partner) อีกด้วย ทำให้ทางองค์กรได้แนะนำวิธีการป้องกันว่า ให้ตรวจสอบไฟล์แนบให้ดีก่อนทำการเปิดทุกครั้ง และ อย่าใส่รหัสผ่านในการเข้าใช้บริการของทางไมโครซอฟท์จากลิงก์ที่ได้รับผ่านทางอีเมลอย่างเด็ดขาด