 ขอใบเสนอราคา
ตรวจพบมัลแวร์แบบ AI บน Windows "CLOSEDQUORUM" สามารถทำงานเองได้โดยไม่ต้องขอคำสั่งจากมนุษย์
 Thaiware
 Thaiware
ในยุคปัจจุบัน การทำงานร่วมกันระหว่างมัลแวร์และปัญญาประดิษฐ์ (AI หรือ Artificial Intelligence) ทำให้การทำงานของมัลแวร์ในสมัยนี้น่ากลัวกว่าที่เคยเป็นและเป็นภัยใหม่ที่ต้องจับตามอง และข่าวนี้ก็คงเป็นอีกข่าวหนึ่งที่หลายคนจะต้องคอยระวังไว้ให้ดี
จากรายงานโดยเว็บไซต์ The Register ได้กล่าวถึงการที่ทีมวิจัยจาก Cisco Talos หน่วยงานย่อยของบริษัทผู้เชี่ยวชาญด้านการพัฒนาเครื่องมือจัดการระบบเครือข่ายอย่าง Cisco ทำการตรวจพบมัลแวร์ตัวใหม่ที่มีชื่อว่า CLOSEDQUORUM ด้วยการใช้งานเครื่องมือชนิดใหม่ในการตรวจจับอย่าง CAIRN (Cognitive Artifact Intelligence Research Network) ซึ่งเป็นเครื่องมือสำหรับการล่าและติดตามมัลแวร์ประเภทที่มีการหลอมรวม AI เข้ามาใช้ในการปฏิบัติการ หรือ AI-Integrated Malware โดยเฉพาะ ซึ่งทางทีมวิจัยได้ทำการปล่อยเครื่องมือชิ้นนี้ให้ใช้งานกันผ่านทางคลังดิจิทัล (Repo หรือ Repository) แบบ Open Source เป็นที่เรียบร้อยแล้ว
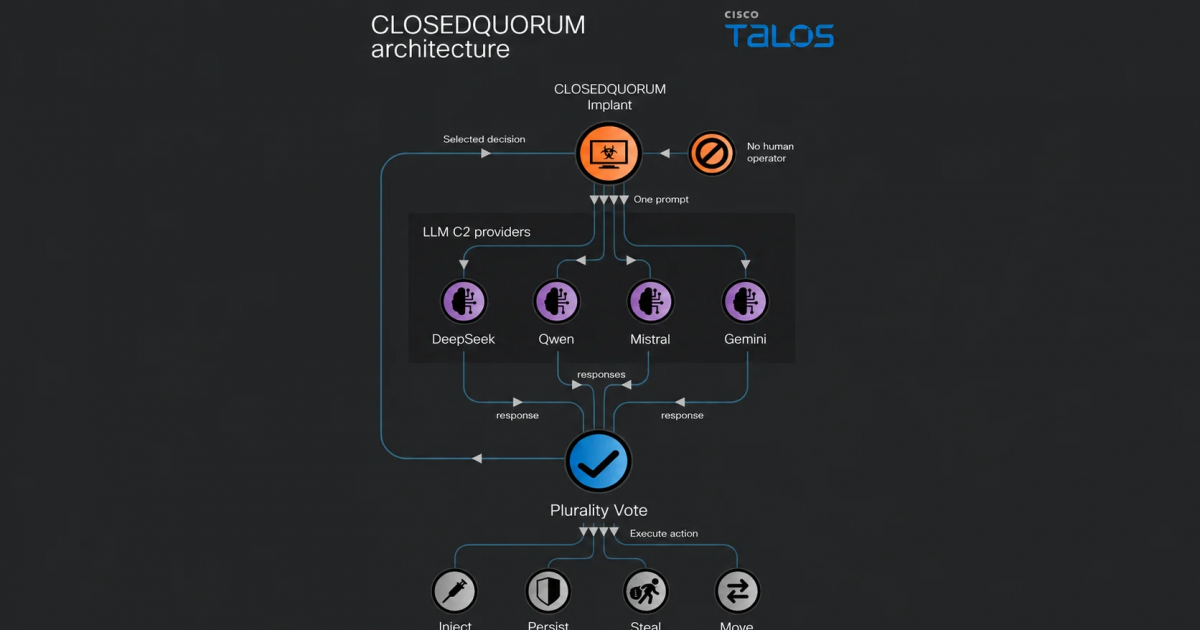
สำหรับมัลแวร์ตัวดังกล่าวที่ถูกตรวจพบนั้น ทางทีมวิจัยเผยว่ามัลแวร์ดังกล่าวเป็นมัลแวร์ที่ถูกเขียนขึ้นบนพื้นฐานของภาษา Go ที่ถูกสร้างขึ้นในช่วงปี ค.ศ. 2025 (พ.ศ. 2568) และได้ถูกเผยแพร่ผ่านทางเว็บบอร์ดใต้ดินของกลุ่มแฮกเกอร์ ในด้านการทำงานนั้นหลังจากที่มัลแวร์ถูกติดตั้งลงบนเครื่องของเหยื่อเป็นที่เรียบร้อยแล้ว แทนที่จะรอรับคำสั่งจากแฮกเกอร์ผ่านทางเซิร์ฟเวอร์ควบคุม (C2 หรือ Command and Control) กลับเป็นการส่งคำขอไปยัง AI ที่เชื่อมต่อกับตัวมัลแวร์ เช่น Google Gemini, DeepSeek, Qwen, และ Mistral เพื่อขอรับคำสั่งที่ควรทำหลังฝังตัวลงบนเครื่องเรียบร้อยแทน โดยตัวมัลแวร์จะเรียกใช้งาน Deepseek ก่อนเป็นตัวแรก ก่อนตามมาด้วย Qwen, Mistral, และ Gemini ซึ่งการจำกัดวงในการเลือกคำสั่งนั้น ตัว AI จะถูกกำกับให้ส่งคำสั่งเฉพาะคำสั่งที่สามารถดำเนินการได้ หรือ “ONLY executable decisions” โดยมัลแวร์ยังได้สั่งให้ AI กระทำการดังกล่าวในฐานะนักกลยุทธ์มัลแวร์ ผ่านทางคำสั่งหรือ Prompt ว่า “You are an advanced malware strategist.”
คำสั่งต่าง ๆ นั้นจะนำไปสู่กิจกรรมดังต่อไปนี้บนเครื่องของเหยื่อ
- ขโมยรหัสผ่าน (Credential) ที่ถูกบันทึกไว้บนเว็บเบราว์เซอร์ Google Chrome, Microsoft Edge, และ Mozilla Firefox และข้อมูลในกระเป๋าเงินคริปโตเคอร์เรนซี (Crypto Wallet) อย่าง MetaMask, Exodus, และ Ethereum รวมไปถึงรหัสผ่านบน Windows ผ่านทางการป้อนคำสั่งให้มัลแวร์ทำการถ่ายโอนข้อมูล (Dump) จากหน่วยความจำ LSASS
- สร้างความคงทนของมัลแวร์บนระบบ (Persistence)
- ยิง (Inject) โค้ดแบบ Shellcode เพื่อใช้เทคนิค Process Hollowing หรือ Early Bird Injection ในการรันโค้ดมัลแวร์
รหัสผ่านทั้งหมดที่ขโมยได้จะถูกเข้ารหัส (Encryption) แบบ AES-256-GCM และส่งไปให้แฮกเกอร์ยังห้องของแฮกเกอร์ (Channel) บนบริการแชทยอดนิยม Discord