 ขอใบเสนอราคา
พบแฮกเกอร์ใช้ Claude Desktop ปลอม สั่งปิดระบบป้องกันเครื่องแล้วฝังมัลแวร์ควบคุมเครื่อง

 Sarun_ss777
 Sarun_ss777
เครื่องมือปัญญาประดิษฐ์ หรือ AI (Artificial Intelligence) ที่มาแรงที่สุดในตอนนี้ก็คงจะหนีไม่พ้น Claude ที่ถึงแม้ส่วนแบ่งการตลาดจะยังไม่เท่า ChatGPT จาก OpenAI แต่ด้วยความชาญฉลาดของมันทำให้ได้ตกเป็นข่าวอยู่บ่อย ๆ รวมทั้งตกเป็นเป้าการแอบอ้างจากแฮกเกอร์ในการแพร่กระจายมัลแวร์อีกด้วยดังเช่นข่าวนี้
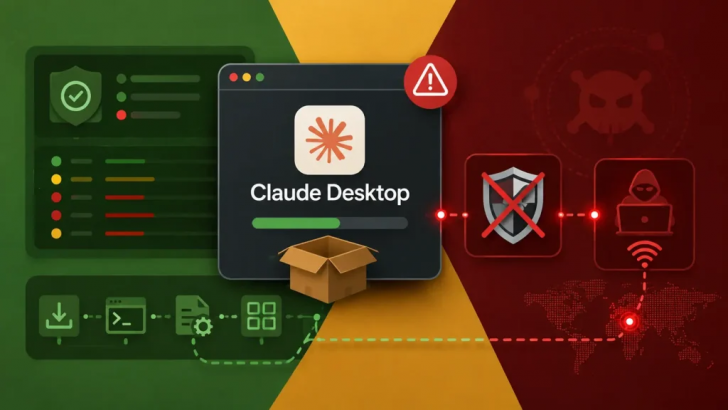
จากรายงานโดยเว็บไซต์ Cyber Security News ได้กล่าวถึงการตรวจพบแคมเปญแอบอ้างเครื่องมือ AI ชื่อดังอย่าง Claude เพื่อหลอกติดตั้งมัลแวร์เข้าควบคุมเครื่องของเหยื่อจากระยะไกล หรือ RAT (Remote Access Trojan) ที่มีชื่อว่า SectopRAT ที่มีความสามารถในการลักลอบควบคุมเครื่องของเหยื่อจากระยะไกล รวมไปถึงมีความสามารถในการขโมยข้อมูล, แอบจับตามองกิจกรรมต่าง ๆ ที่เกิดขึ้นบนเครื่อง, ไปจนถึงมีความสามารถในการคงทนบนระบบของเหยื่อด้วยการตั้งเวลาการทำงาน (Task Scheduling) เนียนตัวเองเป็นกำหนดการอัปเดตซอฟต์แวร์ ทางทีมวิจัยจาก CyberProof บริษัทผู้เชี่ยวชาญด้านกลยุทธ์การรักษาความปลอดภัยไซเบอร์ซึ่งเป็นผู้ตรวจพบแคมเปญดังกล่าวได้กล่าวว่า ถ้ามีพนักงานบริษัทเผลอดาวน์โหลดแอปพลิเคชันปลอมดังกล่าวไปติดตั้งจะเป็นอันตรายมาก เพราะเครื่องที่ติดมัลแวร์ดังกล่าวจะกลายเป็นอุปกรณ์ปลายทาง (Endpoint) ที่แฮกเกอร์จะใช้ในการแทรกซึมเข้าสู่ระบบของบริษัทได้อย่างแนบเนียน
ภาพจาก : https://cybersecuritynews.com/hackers-use-fake-claude/
ทางทีมวิจัยเผยว่า การแพร่กระจายมัลแวร์ดังกล่าวจะเริ่มจากการใช้งานโฆษณาออนไลน์ (Online Advertisement) ที่อ้างว่าเป็นซอฟต์แวร์ Claude เวอร์ชันเดสก์ท็อป (Desktop) เมื่อเปิดลิงก์ดังกล่าวเข้าไปก็จะนำไปสู่เว็บไซต์ที่มีหน้าตาน่าเชื่อถือพร้อมปุ่มให้เหยื่อดาวน์โหลดซอฟต์แวร์ปลอม หลังจากเหยื่อดาวน์โหลดแล้วทำการติดตั้งก็จะนำไปสู่การฝังมัลแวร์ลงเครื่องแบบหลากขั้นตอน (Multi-Stages Infection) เริ่มจากการรันสคริปท์ PoweShell ขึ้นมา โดยสคริปท์นั้นจะทำการเพิ่มโฟลเดอร์ของตัวเองที่อยู่ภายในโปรไฟล์ของเหยื่อ (User Profiles) และเพิ่มชื่อของโฟลเดอร์ที่เกี่ยวข้องเข้าไปยังรายชื่อยกเว้น (Exclusion List) ทำให้เครื่องมือป้องกันอย่าง Microsoft Defender ไม่สามารถตรวจจับได้
หลังจากนั้นตัวมัลแวร์นกต่อ (Loader) ก็จะใช้เทคนิคในการโหลดใช้ไฟล์ DLL ของมัลแวร์เอง หรือ (DLL Sideloading) เพื่อให้ซอฟต์แวร์ตัวจริงดาวน์โหลดไฟล์ DLL ของมัลแวร์ขึ้นมาเพื่อช่วยให้ตัวโค้ดรันบนบริบท (Context) ของตัวช่วย (Helper) Java Chromium Embedded Framework ที่ได้รับการเซ็นรับรอง (Signed) ได้ หลังจากนั้นตัวมัลแวร์ก็จะทำการหลอกให้เหยื่อใส่รหัสล็อกอิน เพื่อใช้ในการอัปเกรดสิทธิ์ใช้งานภายในระบบ (Privilege Escalation) ไปพร้อมกับการตั้งเวลาทำงานที่จะเป็นโหลดตัว Loader ตัวที่ 2 ที่แฝงอยู่ภายในโฟลเดอร์ที่ถูกยกเว้นการตรวจสอบตามที่กล่าวมาข้างต้น ด้วยวิธีนี้จะช่วยให้ตัวมัลแวร์สามารถโหลดขึ้นมาใหม่ได้เรื่อย ๆ แม้เครื่องจะถูกรีบูท (Reboot)
สำหรับรายชื่อของไฟล์ที่จำเป็นต้องระมัดระวังนั้น ผู้อ่านสามารถเข้าไปตรวจสอบได้จากลิงก์อ้างอิงด้านล่าง