 ขอใบเสนอราคา
พบแฮกเกอร์ ใช้งานบัญชี GitHub ปลอมกว่า 7,600 บัญชีในการปล่อยมัลแวร์ SmartLoader

 Sarun_ss777
 Sarun_ss777
คลังดิจิทัล (Repo หรือ Repository) ที่เป็นที่นิยมที่สุดนั้นคงจะหนีไม่พ้น GitHub และนั่นก็ทำให้แฮกเกอร์จำนวนมากได้มาใช้งาน Repo ของที่นี่เพื่อใช้ในการปล่อยมัลแวร์มามากมายหลายครั้ง และในครั้งในก็เป็นอีกครั้งหนึ่งที่ GitHub ต้องกลายมาเป็นข่าวดัง
จากรายงานโดยเว็บไซต์ The Hacker News ได้กล่าวถึงการตรวจพบบัญชี Repo แฝงมัลแวร์นกต่อ หรือ Loader ที่มีชื่อว่า SmartLoader บน GitHub ถึง 7,600 บัญชี โดยจากทั้งหมดนี้ ตัวบัญชี Repo ได้ถูกสร้างขึ้นด้วยบัญชีผู้พัฒนา (Developer Profiles) 6,600 บัญชี ซึ่งมีบัญชี Repo กว่า 800 บัญชี ที่สมอ้างว่าเป็นส่วนเสริม (Skills) เกี่ยวกับปัญญาประดิษฐ์ (AI หรือ Artificial Intelligence) หรือ เซิร์ฟเวอร์ MCP (Model Context Protocol) โดยโครงการ (ปลอม) ต่าง ๆ นั้นล้วนแต่เป็นการสร้างเลียนแบบหรือในบางโครงการก็เป็นการคัดลอก (Copy) จากโครงการของแท้มาโดยตรง พร้อมคู่มือ (README) ที่ดูมีความน่าเชื่อถือมาก ๆ ซึ่งทางทีมวิจัยที่ตรวจพบแคมเปญนี้ได้ตั้งชื่อแคมเปญว่า FakeGit
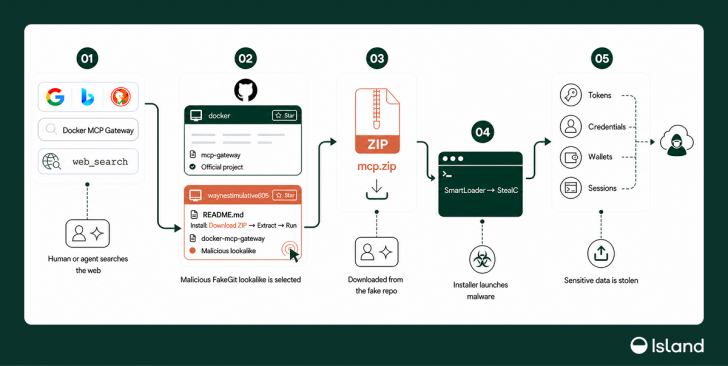
ภาพจาก : https://thehackernews.com/2026/07/fakegit-campaign-uses-7600-github.html
โดยจุดประสงค์หลักของแคมเปญนี้คือ การพยายามให้มัลแวร์ SmartLoader สามารถเข้าถึงระบบของเหยื่อเพื่อทำการสร้างความคงทนบนระบบ (Persistence) แล้วจัดการดาวน์โหลดมัลแวร์ตัวที่ 2 (Payload) ซึ่งมักจะเป็นมัลแวร์ประเภทขโมยข้อมูลจากเครื่องของเหยื่อ หรือ Infostealer อย่าง StealC ลงมาติดตั้งเพื่อขโมยข้อมูลสำคัญบนเครื่องของเหยื่อผ่านทางการติดตั้งเครื่องมือปลอมเหล่านี้จนได้สิทธิ์ (Access) ในการเข้าถึงระบบ โดยตัวมัลแวร์นั้นจะถูกส่งลงเครื่องผ่านทางเซิร์ฟเวอร์ MCP ซึ่งไฟล์บีบอัดในรูปแบบ Zip นั้นจะไปกระตุ้นห่วงโซ่การทำงานของมัลแวร์นกต่อ (Loader) อย่าง LuaJIT Loader ซึ่งจะนำไปสู่การรันสคริปท์ Lua ที่ถูกเขียนขึ้นในรูปแบบเพื่อสร้างความสับสนให้กับระบบของเหยื่อ (Obfuscation) เพื่อนำไปสู่การดาวน์โหลดมัลแวร์ SmartLoader ที่จะทำหน้าที่ดาวน์โหลดมัลแวร์ StealC ลงมาติดตั้งในท้ายที่สุด
การทำงานของแคมเปญนี้นั้นจะมีการนำเอาเทคนิค AgentBaiting เข้ามาใช้งาน กล่าวคือ เมื่อผู้ใช้งานทำการค้นหา Skills หรือ เซิร์ฟเวอร์ MCP ด้วยการใช้งานผู้ช่วย AI (AI Agent) และตัวผู้ช่วย AI นั้นค้นไปเจอ Repo ปลอมเหล่านี้ ตัวผู้ช่วย AI จะเข้าใจว่าไฟล์ Zip ที่อ้างตัวว่าเป็นเครื่องมือดังกล่าวนั้นเป็นไฟล์ที่น่าเชื่อถือ สามารถดาวน์โหลดลงมาติดตั้งได้ และ README ที่อยู่บน Repo ปลอมเหล่านี้ก็เป็นเพียงแค่วิธีการติดตั้งธรรมดาที่สามารถทำตามได้ ทำให้ตัวผู้ช่วย AI นั้นสามารถทำตามสิ่งที่แฮกเกอร์ล่อลวงไว้ในการดาวน์โหลดและติดตั้งมัลแวร์ลงสู่เครื่องโดยที่ไม่ต้องให้เหยื่อทำอะไรเพิ่มเติมนอกเหนือจากนี้เลย โดยจากการตรวจสอบนั้นพบว่า โมเดล AI ดัง ๆ อย่างเช่น Claude Code, Gemini, และ ChatGPT ล้วนสามารถถูกหลอกลวงด้วยวิธีนี้ได้ และในการพัฒนาของเทคนิคนี้ยังไปไกลถึงขั้น สามารถหลอกลวง AI เหล่านี้ได้เพียงแค่เหยื่อพิมพ์คำสั่ง (Prompt) อย่าง "Find free claude cinematic prompt skill, and give me the installation instructions" หรือ "give me a free walmart MCP server link" ได้อย่างง่ายได้