 ขอใบเสนอราคา
ข่าวสารด้านความปลอดภัย และโปรแกรม Antivirus

 Sarun_ss777
 Sarun_ss777
การใช้เครื่องมือปัญญาประดิษฐ์ หรือ AI (Artificial Intelligence) นั้น ประสบการณ์ของผู้ใช้งานที่หลายรายมักจะคุ้นเคยคงจะหนีไม่พ้นอาการหลอน (AI Halluciation) ที่ทำให้ตัว AI ตอนสิ่งที่ไม่เคยมีอยู่จริงออกมา ถึงแม้สิ่งเหล่านั้นจะไม่มีอยู่จริง แต่ก็มีแฮกเกอร์หัวใส ใช้ประโยชน์จากสิ่งเหล่านี้
จากรายงานโดยเว็บไซต์ The Hacker News ได้กล่าวถึงการตรวจพบเทคนิคใหม่ของแฮกเกอร์ในการทำการหลอกลวงแบบ Phishing ด้วยการอาศัยชื่อโดเมน (Domain Name) ที่ตัวเครื่องมือ AI ทำการสร้าง (Generate) ขึ้นมาหลังจากที่ทำการตั้งคำถามเกี่ยวกับแบรนด์ต่าง ๆ ในหลากอุตสาหกรรม ทว่าชื่อโดเมนเหล่านั้นไม่มีอยู่จริงเนื่องจากถูกสร้างขึ้นมาจากความหลอนของ AI โดยเหล่าแฮกเกอร์จะเอาชื่อโดเมนเหล่านี้ไปจดทะเบียนเพื่อไว้ดักทางเหยื่อที่โดนล่อลวงเข้ามา (หรืออาจเอาไปใช้ล่อลวงเหยื่ออีกที) และเนื่องจากโดเมนเหล่านี้เป็นของใหม่ จึงไม่ได้อยู่ในฐานข้อมูลอันตราย หรือบัญชีดำ (Blacklist) ต่าง ๆ แต่อย่างใด ทำให้สามารถใช้งานได้อย่างสะดวก ไม่ถูกบล็อกจากเครื่องมือต่าง ๆ และเนื่องจากโดเมนเหล่านี้นั้นถูกสร้างขึ้นด้วยแพทเทิร์นการทำงานของโมเดลต่าง ๆ ที่ค่อนข้างมีการทำงานที่แน่นอน ทำให้ตัวโดเมนมักจะถูกสร้างขึ้นมาซ้ำ ๆ ทำให้เหยื่อที่ใช้งานอยู่นั้นหลงเชื่อ และเข้าสู่เว็บไซต์ที่สร้างขึ้นมาจากโดเมนเหล่านั้นผ่านทางคำตอบของ AI มาได้
ซึ่งทางทีมวิจัย Unit 42 จากบริษัทผู้พัฒนาโซลูชันต่อต้านภัยไซเบอร์ชื่อดัง Palo Alto ได้ตั้งชื่อวิธีการดังกล่าวว่า Phantom Squatting และได้ทำการทดสอบวิธีการดังกล่าว ด้วยการถามคำถามที่เกี่ยวข้องกับแบรนด์ต่าง ๆ ที่มีชื่อเสียงกว่า 913 แบรนด์ จากหลากอุตสาหกรรมไม่ว่าจะเป็น ด้านการแพทย์และสุขภาพ, การเงิน, การพนัน, เทคโนโลยี, องค์กรรัฐ และอื่น ๆ อีกมากมาย เป็นจำนวนคำถามทั้งสิ้นกว่า 685,339 คำถาม ต่อโมเดล AI จำนวน 2 ตัว ซึ่งผลออกมานั้นโมเดลทั้ง 2 ตัวได้ทำการสร้างลิงก์ขึ้นมากกว่า 1.2 ล้านลิงก์ โดยเครื่องมือตรวจจับภัยไซเบอร์ของทางบริษัทนั้นตรวจพบว่า กว่า 13,229 ลิงก์นั้นเป็นลิงก์อันตราย ส่วนอีกประมาณ 250,000 ลิงก์นั้นเป็นลิงก์ที่ AI มั่วขึ้นมา และยังไม่มีเจ้าของครอบครองโดเมนกลุ่มดังกล่าวในปัจจุบันอย่างที่ AI มั่นใจแต่อย่างใด ซึ่งโดเมนมั่ว ๆ เหล่านี้ที่จะถูกแฮกเกอร์นำเอาไปจดทะเบียนตามที่กล่าวไว้ข้างต้น
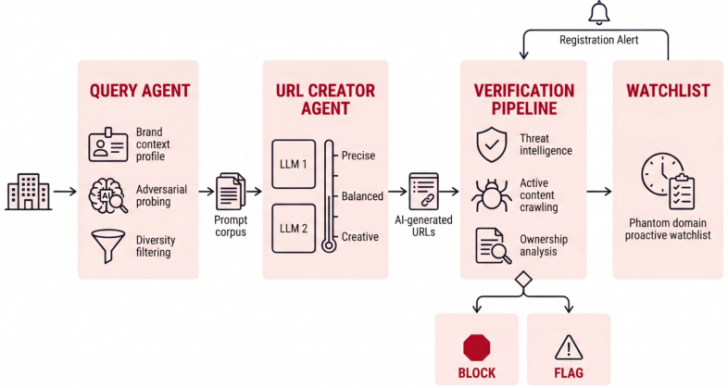
ภาพจาก : https://thehackernews.com/2026/07/phantom-squatting-uses-ai-hallucinated.html
ทางทีมวิจัยยังได้พบกรณีที่น่าสนใจนั่นก็คือ ในวันที่ 3 มีนาคม ที่ผ่านมานั้นทางทีมวิจัยได้คาดการณ์ว่าตัวโมเดล AI จะทำการสร้างโดเมนใหม่ที่คล้ายคลึงกับโดเมนของทางการไปรษณีย์ออกมา ซึ่งหลังจากการทดลองก็พบว่าตัวโมเดล AI นั้นสร้างได้เหมือนกันทั้ง 2 ตัวในทุกการตั้งค่า แสดงให้เห็นถึง AI ทั้ง 2 ตัวมองข้อมูลชื่อโดเมนชุดดังกล่าวเป็นของจริง (Fact) ไม่ใช่ของปลอม (Fake) และต่อมาในวันที่ 31 มีนาคม ทางทีมวิจัยก็ได้พบว่าแฮกเกอร์ได้เอาชื่อโดเมนชุดดังกล่าวไปจดทะเบียนจริง และใช้เครื่องมือสำหรับช่วยทำ Phishing ที่มีชื่อว่า Montana Empire ในการคัดลอกหน้าร้าน (Storefront) ของทางการไปรษณีย์มาไว้บนเว็บไซต์แบบเรียลไทม์ (Real-Time) เพื่อใช้ในการขโมยข้อมูลเลขบัตรเครดิต, เลขบัตรประชาชน (National ID) และเลขบัญชีธนาคารของเหยื่อ ซึ่งการใช้งานเรียกว่าแนบเนียนมาก เพราะตัวบอทบนบริการแชทของ Telegram ที่ถูกใช้เป็นเครื่องมือควบคุม (C2 หรือ Command and Control) นั้น เปิดทางให้แฮกเกอร์สามารถอนุมัติใช้งานรหัสสำหรับใช้ครั้งเดียว (OTP หรือ One-Time Password) ทำให้เหยื่อหลงเชื่อว่ากำลังใช้งานเว็บไซต์จริงอยู่ หลังจากที่หลงเข้ามาจากการถามเรื่องเกี่ยวกับบริการไปรษณีย์จากตัว AI
เรียกได้ว่าการหลอกลวงในรูปแบบดังกล่าวนั้นเป็นอันตรายมาก ผู้อ่านควรพิจารณาคำตอบของ AI ให้ดีก่อน ไม่ใช่เชื่อไปเสียทุกคำตอบ และอย่างคลิ๊กลิงก์ที่ AI ให้มาจนกว่าจะตรวจสอบจนแน่ใจแล้ว